Due furti, un solo meccanismo

Il secolo delle truffe: da Fideuram a Binance, quando a cadere non è la blockchain ma la fiducia

Chi protegge il risparmiatore?
PREMESSA: anche se nella lettura dell’articolo potrà non sembrare, il fulcro, l’attenzione ed il significato di tutto verte sulla domanda: “chi protegge il risparmiatore?”.
C’è anche un contrasto storico molto potente: negli anni ’90 Internet rappresentava libertà, conoscenza, indipendenza dagli intermediari. Oggi quegli stessi strumenti vengono utilizzati anche per manipolare, impersonare, sottrarre denaro e compromettere la fiducia. Invece oggi il risparmiatore, è una persona comune, che si ritrova stretta tra due mondi finanziari altamente tecnologici che non riesce più a comprendere ed a considerare sicuri come prima.


Dalle banche agli exchange: chi proteggerà i nostri risparmi?

I FATTI:
I. Il 23 febbraio 2026 il telefono di Paolo Molesini, allora presidente di Fideuram (ufficialmente Fideuram – Intesa Sanpaolo Private Banking)— la controllata di Intesa Sanpaolo che gestisce 452,3 miliardi di euro di patrimoni — vibra per un messaggio WhatsApp. Il mittente apparente è Carlo Messina, amministratore delegato del gruppo. Chiede di far passare con urgenza dei bonifici per un’acquisizione riservata, poichè se la notizia filtrasse, interverrebbe la Consob. Poco dopo arriva una telefonata: è Paolo Nastasi, managing partner italiano di A&O Shearman, avvocato che Molesini conosce personalmente. La voce è la sua. Arrivano anche diversi documenti, tra cui una procura speciale con quella che sembra la firma di Messina, e le coordinate di undici bonifici. Molesini ordina al direttore finanziario di procedere: 95 milioni di euro partono verso Cina e Hong Kong (Rai News, 25 settembre 2026; Corriere della Sera, 28 ottobre 2026).

II. Otto mesi dopo, il 29 ottobre 2026, intorno alle 22 circa, ora italiana, dagli hot wallet di Binance cominciano a uscire fondi. In circa venti minuti vengono spostati circa 6,3 miliardi di dollari attraverso dieci blockchain (Reuters via Charlotte Observer, 30 ottobre 2026). L’FBI attribuisce il furto a TraderTraitor, l’unità di hacker di Stato nordcoreana. Binance parla di un laptop di un ingegnere (del team di sviluppo e operazioni (DevOps)) compromesso e di “ulteriori punti di violazione”, e dichiara di non aver trovato prove di chiavi private trafugate (leaked) (Economic Times, 11 novembre 2026).

Sono due furti diversissimi per scala e per tecnologia, ma identici nel punto di rottura: in nessuno dei due casi è stata bucata una blockchain. Nel primo è stata infiltrata una catena fiduciaria umana; nel secondo è stata bucata l’infrastruttura di firma di un exchange centralizzato. In entrambi i casi, chi ha perso soldi lo ha fatto perché qualcuno, a monte, ha creduto a qualcosa che sembrava vero.

Fideuram: l’attacco che non ha bisogno di un computer

In questo specifico caso si ha avuto una precisa ricostruzione tramite molte cronache nazionali, da cui è stato possibile stabilire quale sia stato il punto centrale dell’attacco, ossia: che l’attacco non ha violato nessun sistema informatico. Ha violato un sistema fiduciario.

I truffatori hanno agito contemporaneamente su due fronti, costruendo una falsa catena di autorizzazioni all’interno di Fideuram.

Da una parte, Paolo Molesini, presidente di Fideuram, ha ricevuto un messaggio WhatsApp apparentemente inviato da Carlo Messina, amministratore delegato di Intesa Sanpaolo, che chiedeva di autorizzare con urgenza alcuni bonifici legati a una presunta acquisizione riservata. A rafforzare la credibilità dell’operazione è intervenuta una telefonata attribuita a Paolo Nastasi, managing partner italiano dello studio legale A&O Shearman, professionista che Molesini conosceva personalmente e la cui voce sarebbe stata riprodotta artificialmente.

Parallelamente, il responsabile della tesoreria di Fideuram ha ricevuto una telefonata apparentemente proveniente da Lino Mainolfi, amministratore delegato della stessa Fideuram, che lo informava dell’imminente arrivo di disposizioni per bonifici urgenti e strettamente riservati.

Il risultato è stato un inganno costruito su due livelli: quando Paolo Molesini e il responsabile della tesoreria si sono confrontati per procedere con le autorizzazioni, entrambi avevano già ricevuto comunicazioni che sembravano provenire dai rispettivi superiori o da interlocutori autorevoli.

La verifica reciproca, che avrebbe dovuto rappresentare un elemento di sicurezza, si è così trasformata in una conferma involontaria della truffa. Ognuno riteneva che l’altro fosse già stato informato attraverso i normali canali gerarchici, senza rendersi conto che le comunicazioni iniziali erano state orchestrate dagli stessi criminali. È il meccanismo che rende la truffa efficace: ogni passaggio convalida il precedente, e la verifica reciproca — quella che in teoria dovrebbe fermare una frode — diventa invece il collante che la tiene insieme.

La voce di Nastasi era stata clonata con l’intelligenza artificiale. Non è tecnicamente difficile: se una persona è esposta pubblicamente, bastano registrazioni di interviste, convegni o video aziendali per ricostruirne la voce e fargli dire qualsiasi cosa. La procura di Milano, secondo La Stampa, registra “un uso distorto dell’intelligenza artificiale” in queste truffe da circa un anno e mezzo, con software capaci di preparare discorsi introduttivi e risposte alle domande prevedibili della vittima.

I controlli interni di Fideuram hanno fermato parte dei trasferimenti. Una banca cinese ha restituito 42,5 milioni giacenti su un conto della Bank of China; altri 13,1 milioni sono stati congelati in via amministrativa da una banca del Portogallo, prima che intervenisse un decreto di sequestro preventivo del GIP di Milano. Restano 39,5 milioni andati perduti, già riversati su altri conti esteri e di lì su IBAN riconducibili a banche operanti su criptovalute (La Sicilia, 25 settembre 2026).
[Rai News indica 36 milioni mancanti, La Sicilia 39,5: la differenza dipende dalle ricostruzioni e dalle date di pubblicazione, e va segnalata come tale].


Binance: l’attacco che ha bisogno di un computer, ma non di bucare una blockchain

Il furto a Binance è di scala diversa, ma la logica è la stessa: colpire il punto in cui il sistema smette di essere un protocollo e diventa una persona o un’infrastruttura che firma e certifica le operazioni. Secondo TRM Labs, gli attaccanti avrebbero compromesso l’infrastruttura di firma delle transazioni di Binance, quella che autorizza i trasferimenti, emettendo istruzioni che hanno svuotato i wallet interessati (Reuters).

C’è però un aspetto tecnico fondamentale che vale la pena capire: la blockchain ha fatto esattamente quello che doveva fare. Ha registrato transazioni crittograficamente valide, firmate con chiavi autorizzate, in tempi rapidissimi. Il problema non era il registro, era chi aveva il permesso di scriverci sopra.

Sulla blockchain di Ethereum l’attaccante ha usato una funzionalità legittima del protocollo, l’EIP-7702, per trasformare un hot wallet di Binance in una trappola prosciuga-fondi (sweeper) sotto il proprio controllo, con 50 autorizzazioni firmate in anticipo. L’EIP-7702, introdotto con l’aggiornamento Pectra di maggio 2025, permette a un account esterno (EOA) di delegare l’esecuzione del proprio codice a uno smart contract (è una funzionalità pensata per portare nei wallet normali funzioni come il batching delle transazioni, il gas sponsorizzato e le regole di spesa).
Non è di per sé una vulnerabilità: il rischio nasce quando le autorizzazioni vengono ottenute o utilizzate abusivamente. La specifica stessa avverte che il codice delegato ottiene “accesso illimitato all’account” e che non esiste “un modo sicuro di fornire questa interfaccia” all’utente.

Il punto è che l’EIP-7702 richiede una firma valida dell’account che viene aggiornato. Le 50 autorizzazioni erano firmate. Erano valide ma non erano legittime.
Ed è qui che sta la distinzione tecnica più importante di tutta la vicenda: una transazione crittograficamente valida non è necessariamente una transazione legittimamente autorizzata dal proprietario dei fondi.

Nel caso Fideuram i criminali hanno falsificato l’identità di persone autorevoli per ottenere un’autorizzazione umana. Nel caso Binance hanno compromesso i meccanismi informatici che producevano autorizzazioni crittografiche valide. La somiglianza non è solo narrativa: riguarda il principio di sicurezza secondo cui nessuna singola identità, firma o credenziale dovrebbe essere sufficiente per autorizzare un’operazione critica senza ulteriori controlli.

La lezione tecnica: come si recuperano i soldi? possono essere congelati?

Qui sta il punto che distingue davvero Bitcoin ed Ethereum dalle stablecoin.

Le stablecoin sono congelabili perché hanno un emittente. USDT e USDC non sono protocolli, sono token emessi da società come Tether e Circle, che hanno scritto nel contratto intelligente (smart contract) una funzione di blacklist. Quando un indirizzo viene inserito nella lista, i token da esso gestiti non possono più essere trasferiti, anche se chi li detiene possiede la chiave privata. Tether ha funzioni di addBlackList, removeBlackList e destroyBlackFunds: dunque può congelare, scongelare o distruggere il saldo e riemettere l’equivalente al legittimo proprietario. Circle ha un ruolo “Blacklister” ancora più restrittivo: un indirizzo in blacklist non può né inviare né ricevere né coniare né bruciare USDC.

Bitcoin ed Ethereum “nativi” non sono congelabili, perché non hanno un emittente. Nessuno può mettere in blacklist un indirizzo Bitcoin: non c’è un’autorità centrale che controlla il ledger (il libro contabile condiviso), non c’è un contratto con una funzione di congelamento, non c’è una società che possa essere destinataria di un’ordinanza. Il whitepaper di Satoshi Nakamoto è esplicito: il sistema è sicuro “as long as honest nodes collectively control more CPU power than any cooperating group of attacker nodes”, e una transazione confermata non può essere modificata senza rifare tutto il proof-of-work (il lavoro) dei blocchi successivi.

La distinzione che cambia tutto: congelare non è recuperare. Un congelamento di stablecoin non annulla la transazione, non restituisce i token alla vittima, non stabilisce chi ne è proprietario. Rende il saldo non trasferibile, e nient’altro: “il congelamento di circa metà degli asset rubati non significa che le monete saranno restituite a Binance, ma limita significativamente la capacità degli attaccanti di convertirle in contanti”.

I numeri del caso Binance lo dimostrano. Secondo Elliptic (una delle principali società al mondo specializzate nell’analisi forense delle blockchain), circa 2,85 miliardi di dollari — il 44% del totale — sono stati congelati o sequestrati. I criminali controllano ancora circa 3,11 miliardi distribuiti su più di 950 wallet, per la maggior parte in bitcoin ed ether, che nessun emittente centrale può congelare.
Quindi Tether, Circle, Ripple e World Liberty Financial hanno congelato le rispettive quote di stablecoin, mentre il resto è in asset che nessuno può toccare.

Il paradosso che vale la pena raccontare. Bitcoin permette di seguire pubblicamente il percorso degli output delle transazioni attraverso il modello UTXO. Ethereum, invece, utilizza un modello basato sugli account, anch’esso trasparente e verificabile. In entrambi i casi, la possibilità di ricostruire i movimenti dei fondi non equivale alla possibilità di bloccarli.

Ed è proprio qui che emerge una distinzione fondamentale: la trasparenza non è la stessa cosa del controllo. Possiamo seguire il percorso di fondi sottratti senza avere il potere di impedirne ulteriori trasferimenti.

La conversione dei fondi rubati in ether (ETH), la criptovaluta nativa di Ethereum, può rappresentare una scelta strategica per gli attaccanti: a differenza delle stablecoin centralizzate come USDT e USDC, ETH non dispone di un emittente che possa congelare direttamente i saldi degli indirizzi.

L’errore di conoscenza

Qui arriva la parte concettualmente più scomoda da accettare, il crimine è come l’ombra del progresso, lo segue ovunque fin dall’inizio dei tempi, cambiano solo gli strumenti con cui colpisce. Oggi è una voce clonata, prima erano le mail clonate, domani saranno gli ologrammi o chissà cos’altro. E come per l’ombra, la domanda giusta non è ‘come la cancelliamo’, ma ‘dove stiamo lasciando zone buie, quali varchi restano aperti, perché il sistema non ha retto all’impatto’.

Il punto è che la maggior parte dei soggetti coinvolti non sapeva come funzionava il sistema che stava usando. Molesini sapeva che la voce di un avvocato che conosce è un sigillo di garanzia — lo è stato per secoli — ma non sapeva che nel 2026 quella voce è clonabile con pochi campioni audio trovati online. Il responsabile della tesoreria sapeva che una chiamata del proprio AD è un’autorizzazione, ma non sapeva che la voce dell’AD è riproducibile. I sistemi di Binance sapevano firmare transazioni, ma non sapevano distinguere una firma autorizzata da una firma estorta.

Non è stupidità, è asimmetria di conoscenza: chi attacca conosce il sistema meglio di chi lo usa. È lo stesso meccanismo che ha reso possibile il typosquatting, il phishing, e prima ancora le truffe con i finti carabinieri. La differenza è che l’AI ha abbassato il costo di produzione della credibilità: clonare una voce richiede oggi pochi minuti e pochi campioni audio, e questo rende scalabile quello che una volta richiedeva un attore umano bravo.

Le truffe esistono da sempre, e non solo nel mondo crypto

Potremmo quasi affermare che ormai è abbastanza normale truffare le banche, e potremmo citare una serie di precedenti italiani che vale la pena ricordare, perché tolgono al caso Fideuram l’alone di eccezionalità: Maire Tecnimont ha perso 18 milioni nel 2018 con false mail e un finto avvocato; Sisal 5,5 milioni nel 2019; nel 2025 la procura di Milano ha chiesto il processo per tre persone per quelle truffe, anche se sembra non ci siano collegamenti con Fideuram. A maggio 2026 un manager di Banca Ifis avrebbe autorizzato circa 24 milioni, di cui 20 recuperati con un sequestro a Barcellona; un’altra banca ne avrebbe persi un paio, ritrovati in Croazia (Corriere della Sera). E nel febbraio 2025 c’era stata la truffa con il finto ministro Crosetto, usato per raggirare Massimo Moratti.

Il dato che dà la scala del fenomeno, al di fuori del settore delle criptovalute, viene dal Regno Unito: nel 2025 le frodi da pagamento autorizzato (APP) sono arrivate a 576,4 milioni di sterline, +19% sull’anno precedente, su 248.070 casi; le truffe sugli investimenti sono la voce più pesante con 221,5 milioni, +40%, e le banche hanno rimborsato 354,3 milioni, il 61% delle perdite (UK Finanza, Annual Fraud Report 2026). Sono numeri che non hanno nulla a che vedere con le cripto-valute, e che raccontano la stessa cosa: la truffa è un’attività industriale, non un incidente.

Perché Bitcoin ed Ethereum restano una valida difesa

A questo punto la domanda è: se anche i sistemi tecnologicamente più avanzati possono essere sfruttati per compiere frodi, cosa cambia davvero con Bitcoin ed Ethereum?

La risposta è che cambia ciò che la tecnologia è in grado di proteggere. Una banca può congelare un bonifico, ma può anche sbagliare, può essere compromessa, può fallire. Bitcoin ed Ethereum non possono congelare nulla, ma il registro è pubblico, immutabile e verificabile da chiunque. Chiunque può controllare una transazione su Etherscan o su un block explorer Bitcoin attraverso un browser: basta l’hash, un identificatore esadecimale che per Ethereum ha 66 caratteri con prefisso 0x, per vedere mittente, destinatario, importo, timestamp e gas pagato. Per Bitcoin il formato è diverso, ma il principio è lo stesso: ogni transazione è pubblica e verificabile.

La metodologia usata nelle indagini è più complessa di quanto si pensi. LIFO (last in, first out) è una delle tecniche di taint analysis, che usa un criterio di attribuzione dei flussi che presume che gli ultimi fondi entrati in un conto siano i primi a essere spesi, e viene usato insieme ad altre metodologie, come FIFO, Poison, Haircut, TIHO, a seconda del caso.
La scelta tra l’una e l’altra dipende dal modello di blockchain: su Bitcoin, che è UTXO-based, si tracciano gli output delle transazioni; su Ethereum, che è account-based, si tracciano i saldi e i pattern di finanziamento.

Questa tracciabilità non equivale ad un’azione di recupero, sul sito ufficiale di Ethereum.org lo scrivono senza giri di parole: “Poiché Ethereum è decentralizzato, nessuna autorità centrale può annullare le transazioni o recuperare i fondi rubati. Una volta che una transazione è confermata sulla blockchain, è definitiva”. Lo stesso vale per Bitcoin: le transazioni sono irreversibili e immuni a storni (bitcoin.org FAQ). Ma la tracciabilità è la precondizione del recupero: senza di essa, i 2,85 miliardi congelati nel caso Binance non sarebbero mai stati identificati.

Il limite è che questa sicurezza è passiva: protegge l’integrità del registro, non l’utente. Un utente che clicca su un sito falso, che consegna la seed phrase a un finto supporto hardware, che autorizza un bonifico a un finto avvocato, perde i suoi soldi esattamente come con un bonifico bancario. La differenza è che nel caso del furto in crypto il furto è visibile a chiunque, e questo è un grande vantaggio per gli investigatori, non per la vittima.

Custodia e proprietà: la distinzione che cambia tutto

C’è un punto basilare che è la radice di molti fraintendimenti: quando depositiamo criptovalute presso un exchange centralizzato, non stiamo usando Bitcoin o Ethereum come li useremmo su di un hardware wallet di cui controlliamo personalmente le chiavi. Stiamo delegando la custodia e l’operatività ad un intermediario.

Questa differenza aiuta a capire perché un attacco a Binance non equivale ad una compromissione della sicurezza crittografica di Bitcoin. Binance è stato colpito nella sua infrastruttura di firma, non nel protocollo Bitcoin. I wallet di Binance su Bitcoin, Tron, Solana, XRP Ledger e altre reti hanno trasferito fondi all’attaccante attraverso normali transazioni firmate, il che secondo i TRM-Labs (società statunitense specializzata nell’analisi forense delle blockchain) indica una compromissione dell’infrastruttura di firma dell’exchange, non una falla nelle blockchain (Economic Times).

La distinzione tra custodia e proprietà è la stessa che c’è tra un conto corrente e un materasso: nel primo caso qualcun altro ha le chiavi, nel secondo le hai tu. E come per il conto corrente, la comodità ha un prezzo: se l’intermediario viene compromesso, i tuoi fondi sono esposti anche se il protocollo sottostante è integro.

L’ombra del progresso si combatte illuminando i punti ciechi

Come precedentemente affermato: [ Il crimine è come l’ombra del progresso: lo segue ovunque fin dall’inizio dei tempi, cambiano solo gli strumenti con cui colpisce. Per questo la domanda giusta non è “come fermiamo il truffatore”, ma “dove stiamo lasciando zone buie in cui può nascondersi”].
La risposta non passa da nuove tecnologie, ma da poche regole ferree che devono valere sia per il singolo cittadino sia per chi siede ai vertici di un’azienda.

Cosa devono fare i singoli cittadini

§ non fidarsi mai del canale da cui arriva l’urgenza.

  • Richiamare su un canale sicuro: Se arriva una richiesta sospetta, non bisogna rispondere né usare i contatti forniti dall’interlocutore. Si riattacca e si richiama il numero già salvato in rubrica.
  • Usare una parola d’ordine: In famiglia o tra colleghi stretti basta concordare in anticipo una parola chiave segreta, mai scritta da nessuna parte. Se chi chiama non la conosce, non è chi dice di essere.
  • Proteggere i patrimoni digitali: Chi usa criptovalute deve separare i fondi quotidiani dalle riserve (custodite su hardware wallet offline) e revocare regolarmente le autorizzazioni firmate sugli smart contract, perché una delega concessa oggi può svuotare il conto domani.
  • Superare il riflesso della fiducia: Una voce al telefono, un video o il logo di una banca non sono più prove di identità. Tutto oggi è clonabile.

Cosa devono fare le aziende e le banche
Nelle organizzazioni, il punto cieco più pericoloso sta quasi sempre in alto. I corsi antifrode li fanno gli stagisti, mentre per presidenti e amministratori delegati la procedura di sicurezza si riduce spesso ad un informale “ti conosco”.
La casalinga di Voghera, per mandare 100 euro al nipote, deve superare codici OTP, app e scansioni biometriche; un vertice aziendale, per spostare 95 milioni, si affida a una telefonata e a una relazione personale. Per eliminare questa asimmetria servono tre pilastri non negoziabili:

  • Doppia autorizzazione indipendente: Ogni trasferimento sopra una certa soglia deve richiedere il via libera di due persone distinte che non possano autorizzarsi a vicenda.
  • Verifica fuori banda obbligatoria: Qualsiasi pagamento urgente va confermato su un canale diverso da quello della richiesta, utilizzando esclusivamente contatti già verificati in rubrica.
  • Blocchi automatici senza eccezioni gerarchiche: I sistemi devono fermare in automatico bonifici verso Paesi mai usati, importi fuori scala, codici IBAN mai usati prima o operazioni in orari anomali. E la regola deve valere per tutti: se il presidente può aggirare la procedura, la procedura non esiste.

La lezione dei casi Fideuram e Binance è identica: la tecnologia non è il problema, la fiducia mal riposta lo è. E la fiducia mal riposta non si cura con software più sofisticati, ma con regole che nessuno — nemmeno chi comanda — può permettersi di saltare.
PRIVACY / SICUREZZA & CULTURA DIGITALE

BESEF / CONSAPEVOLEZZA

Il cavallo di Troia che abbiamo in tasca

Dall’automobile allo smartphone: perché imparare a riconoscere i rischi digitali è diventato necessario.

PARTE 01 — RICONOSCERE I PERICOLI

Quando una grande invenzione cambia le regole del gioco

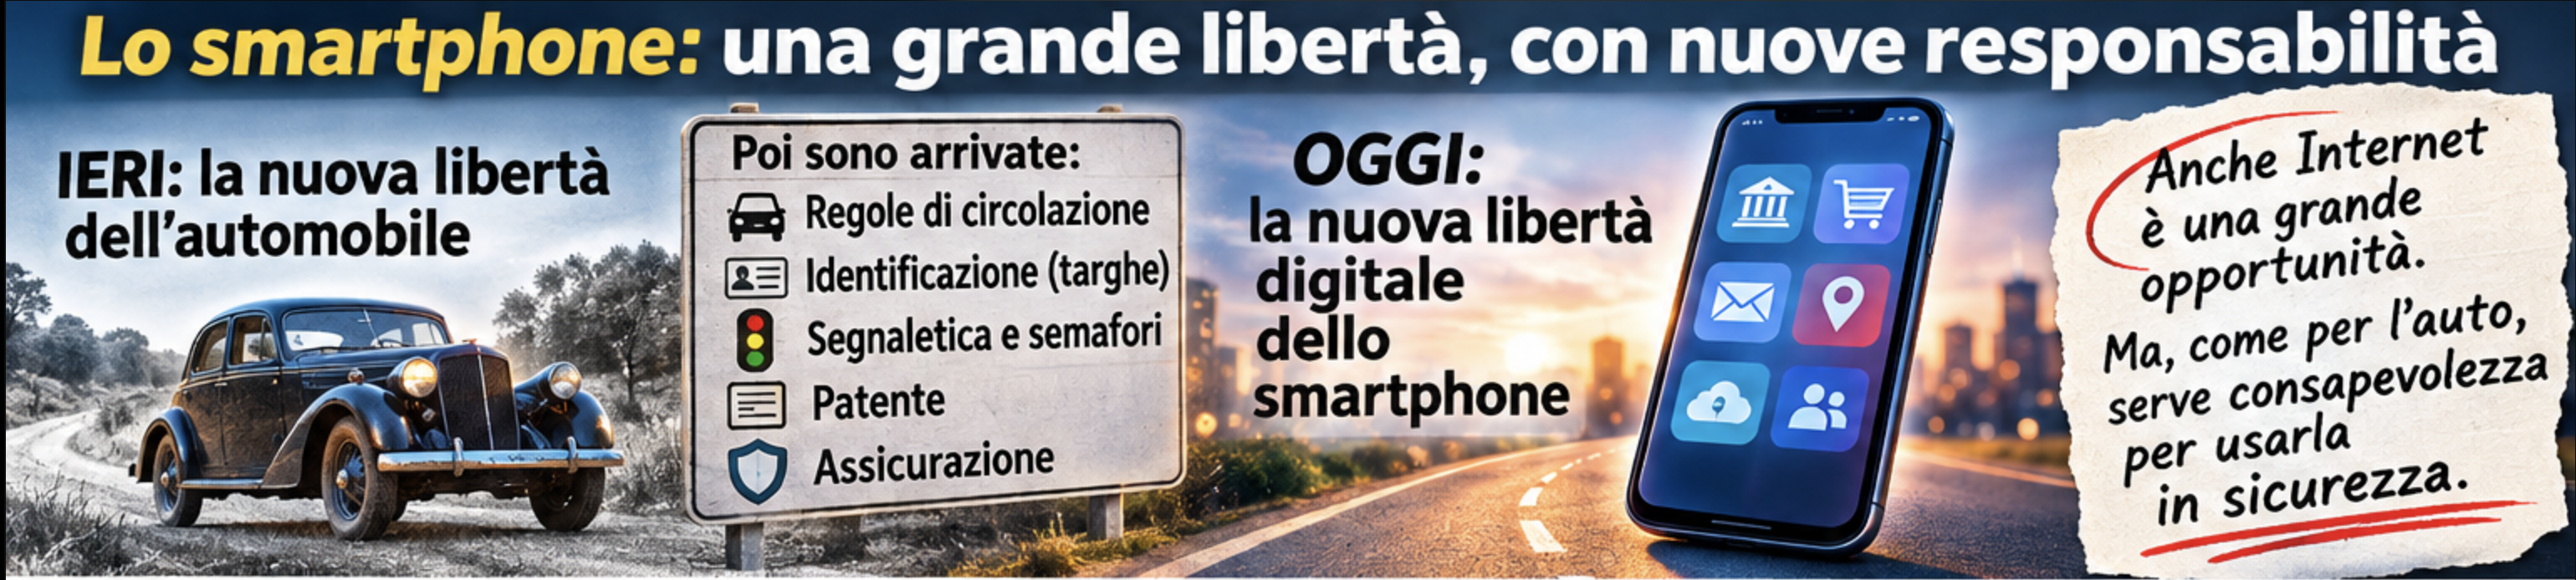
Immaginiamo di tornare indietro di oltre un secolo, ai tempi delle prime automobili.

Le strade erano percorse prevalentemente da pedoni, carrozze, cavalli e biciclette. Le automobili rappresentavano una novità straordinaria, un’invenzione destinata a cambiare profondamente il modo di vivere e di spostarsi.

All’inizio erano poche, costose, complicate da utilizzare e accessibili soltanto a una parte limitata della popolazione.

Con il passare degli anni, però, le automobili diventarono sempre più diffuse.

E con la loro diffusione emerse qualcosa che inizialmente non era stato possibile prevedere in tutte le sue conseguenze: non bastava più costruire automobili capaci di muoversi. Bisognava imparare a convivere con esse.

Le strade dovevano adattarsi, il traffico doveva essere regolamentato, i conducenti dovevano essere identificabili e gli incidenti dovevano essere prevenuti e gestiti.

Si svilupparono progressivamente sistemi di immatricolazione, targhe, segnaletica, semafori, norme di circolazione, patenti di guida e assicurazioni.

Non tutte queste innovazioni arrivarono nello stesso momento o nello stesso ordine nei diversi Paesi. Furono il risultato di un lungo processo di adattamento tecnologico, sociale e normativo.

Eppure oggi ci sembrano assolutamente naturali.

Nessuno si stupisce che per guidare un’automobile, una moto, un camion sia necessario conoscere il significato dei segnali stradali, rispettare le precedenze, comprendere i limiti di velocità o avere una o più patenti ed una copertura assicurativa.

Non consideriamo queste conoscenze una specializzazione riservata agli ingegneri automobilistici ma una conoscenza diffusa.

Sono oggi parte della preparazione necessaria per utilizzare responsabilmente un mezzo che è entrato nella vita quotidiana di milioni di persone.

E soprattutto abbiamo imparato che la sicurezza stradale non dipende esclusivamente dalla qualità dell’automobile.

Un veicolo può avere freni eccellenti, airbag, sistemi elettronici di stabilità e sensori di ogni genere. Ma se chi lo guida non conosce le regole, ignora i segnali o sottovaluta una situazione pericolosa, tutte quelle tecnologie potrebbero non bastare.

L’automobile è diventata sempre più sicura, ma il comportamento del conducente continua ad avere un ruolo fondamentale.

Ora proviamo a trasferire questo ragionamento a un’altra tecnologia che ha trasformato la nostra moderna società.

Una tecnologia che, in pochi decenni, è entrata nelle case, nelle tasche e nelle abitudini di miliardi di persone.

Internet. E soprattutto lo smartphone.

Una rivoluzione senza patente

Per guidare un’automobile, nel 2026, dobbiamo dimostrare di conoscere almeno 10 tipologie di regole fondamentali della circolazione.

Esempio:

Area di studioArgomenti principali
1. SegnaleticaSegnali di pericolo, divieto, obbligo, precedenza, indicazione e segnaletica orizzontale.
2. Regole di circolazionePrecedenze, incroci, semafori, sorpassi, svolte, fermata e sosta.
3. Velocità e distanzeLimiti di velocità, distanza di sicurezza, spazi di frenata e condizioni stradali.
4. Sicurezza del veicoloCinture, airbag, seggiolini, pneumatici, freni, luci e dispositivi di sicurezza.
5. Conoscenza del mezzoElementi di meccanica, manutenzione, controlli e spie del cruscotto.
6. Comportamento del conducenteAttenzione, stanchezza, tempi di reazione, alcol, droghe e farmaci.
7. Incidenti e primo soccorsoPrevenzione, comportamento in caso di incidente e assistenza agli infortunati.
8. Responsabilità e documentiPatente, assicurazione RCA, sanzioni e responsabilità civile e penale.
9. Rispetto degli altriPedoni, ciclisti, utenti vulnerabili e comportamento corretto sulla strada.
10. AmbienteConsumi, emissioni, inquinamento e guida rispettosa dell’ambiente.

Per utilizzare uno smartphone, invece, non è richiesta alcuna preparazione.

Basta acquistarlo, accenderlo, seguire alcune istruzioni e cominciare.

Naturalmente non sto suggerendo di introdurre una patente per Internet. Il paragone serve a evidenziare una differenza importante nel modo in cui affrontiamo due tecnologie ormai indispensabili.

Nel mondo automobilistico abbiamo progressivamente riconosciuto che la diffusione di uno strumento richiede anche educazione specifica, regole e consapevolezza.

Nel mondo digitale, invece, abbiamo privilegiato soprattutto la semplicità e la rapidità di accesso.

E questo ha prodotto un fenomeno curioso.

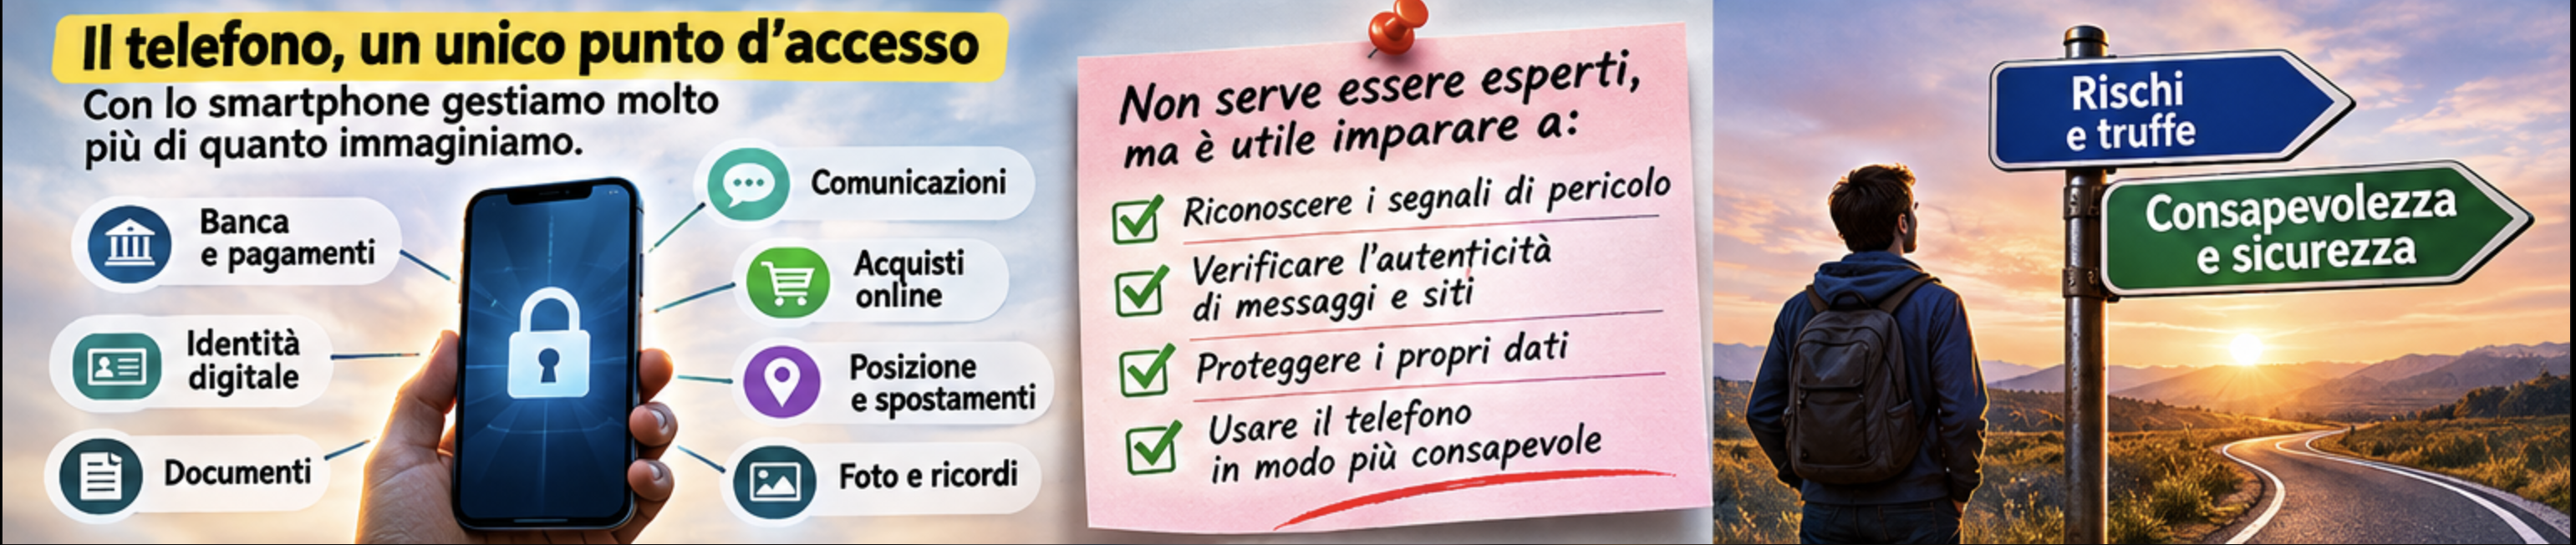
Possiamo utilizzare quotidianamente servizi bancari, effettuare pagamenti, gestire documenti personali, comunicare informazioni riservate e autorizzare operazioni importanti senza sapere quasi nulla dei meccanismi tecnologici che rendono possibili queste attività.

Non è necessario conoscere il funzionamento di un motore per guidare un’automobile. Allo stesso modo, non serve conoscere i protocolli di rete o la crittografia per utilizzare Internet.

Ma così come un automobilista dovrebbe sapere cosa significa una spia rossa sul cruscotto, chi utilizza Internet dovrebbe imparare a riconoscere alcuni segnali di pericolo.

Un indirizzo sospetto, una richiesta insolita di credenziali, un messaggio che pretende una risposta immediata, un’applicazione che richiede autorizzazioni apparentemente ingiustificate.

Sono, in un certo senso, i segnali stradali della nostra vita digitale.

Il problema è che molti di noi non hanno mai imparato a leggerli.

E spesso non sappiamo nemmeno che esistono.


Un oggetto, mille responsabilità

Proviamo a pensare a una giornata qualsiasi.

Ci svegliamo e controlliamo il telefono. Leggiamo i messaggi, guardiamo le notizie, consultiamo il meteo. Magari paghiamo un caffè, acquistiamo un biglietto, controlliamo il conto corrente o riceviamo un codice per accedere a un servizio.

Durante il giorno fotografiamo, condividiamo, cerchiamo informazioni, utilizziamo il navigatore. La sera magari prenotiamo una visita medica, facciamo un acquisto, prenotiamo una vacanza o scambiamo documenti con qualcuno.

Tutto attraverso lo stesso dispositivo.

Lo smartphone è diventato contemporaneamente il nostro portafoglio, la nostra agenda, il nostro archivio personale, uno strumento di comunicazione e una delle principali chiavi della nostra identità digitale.

Un oggetto straordinario, indubbiamente. Ma proprio questa concentrazione di funzioni dovrebbe portarci a una riflessione.

Quanto sappiamo davvero di ciò che accade quando tocchiamo lo schermo?

La tecnologia ha compiuto un’impresa eccezionale: rendere operazioni estremamente complesse accessibili praticamente a chiunque.

Un bambino, una persona anziana o un esperto informatico possono utilizzare le stesse applicazioni, spesso senza percepire alcuna differenza.

Ma c’è un paradosso.

La tecnologia è diventata universale. La conoscenza dei suoi rischi, invece, non lo è.

E questa distanza tra facilità d’uso e comprensione dei meccanismi rappresenta uno dei punti deboli della nostra vita digitale.

Il cavallo di Troia moderno

Quando sentiamo parlare di attacchi informatici, immaginiamo spesso un hacker davanti a numerosi monitor, impegnato a violare sistemi attraverso sofisticate competenze tecniche.

È un’immagine cinematografica che racconta soltanto una presunta realtà romantica, che cerca di raffigurare “l’uomo nero” delle fiabe, usate per spaventare i bambini.

Molti attacchi non hanno bisogno neppure di superare complesse protezioni informatiche. Cercano piuttosto di convincere una persona a compiere spontaneamente un’azione: aprire un collegamento, comunicare una password, autorizzare un pagamento, installare un’applicazione.

In altre parole, non sempre è necessario forzare una porta quando si può convincere qualcuno ad aprirla.
( “un sistema è forte quanto il suo anello più debole” )

Ed è qui che lo smartphone assume un ruolo centrale.

Lo portiamo sempre con noi. Lo consultiamo decine di volte al giorno, spesso distrattamente, mentre camminiamo, lavoriamo, viaggiamo o facciamo altro.

Riceviamo continuamente notifiche e richieste di attenzione. Ci abituiamo a rispondere rapidamente, a confermare, ad accettare, a premere << Continua >>.

Questa familiarità crea FIDUCIA.

Ma la fiducia, quando diventa automatica, senza alcuna verifica, può trasformarsi in una vulnerabilità.

Lo smartphone non è necessariamente un dispositivo insicuro. Anzi, i moderni sistemi operativi dispongono di numerose protezioni sofisticate.

Il problema è che anche un dispositivo ben protetto può diventare il punto d’incontro tra una persona, un messaggio ingannevole e una decisione sbagliata.

Il nostro cavallo di Troia non è quindi soltanto tecnologico: è anche psicologico.

E non riguarda esclusivamente chi ha poche conoscenze informatiche.

Anche una persona esperta può essere ingannata quando è distratta, stanca, preoccupata o semplicemente convinta di trovarsi in un ambiente affidabile.

Le competenze riducono i rischi, ma non rendono invulnerabili.


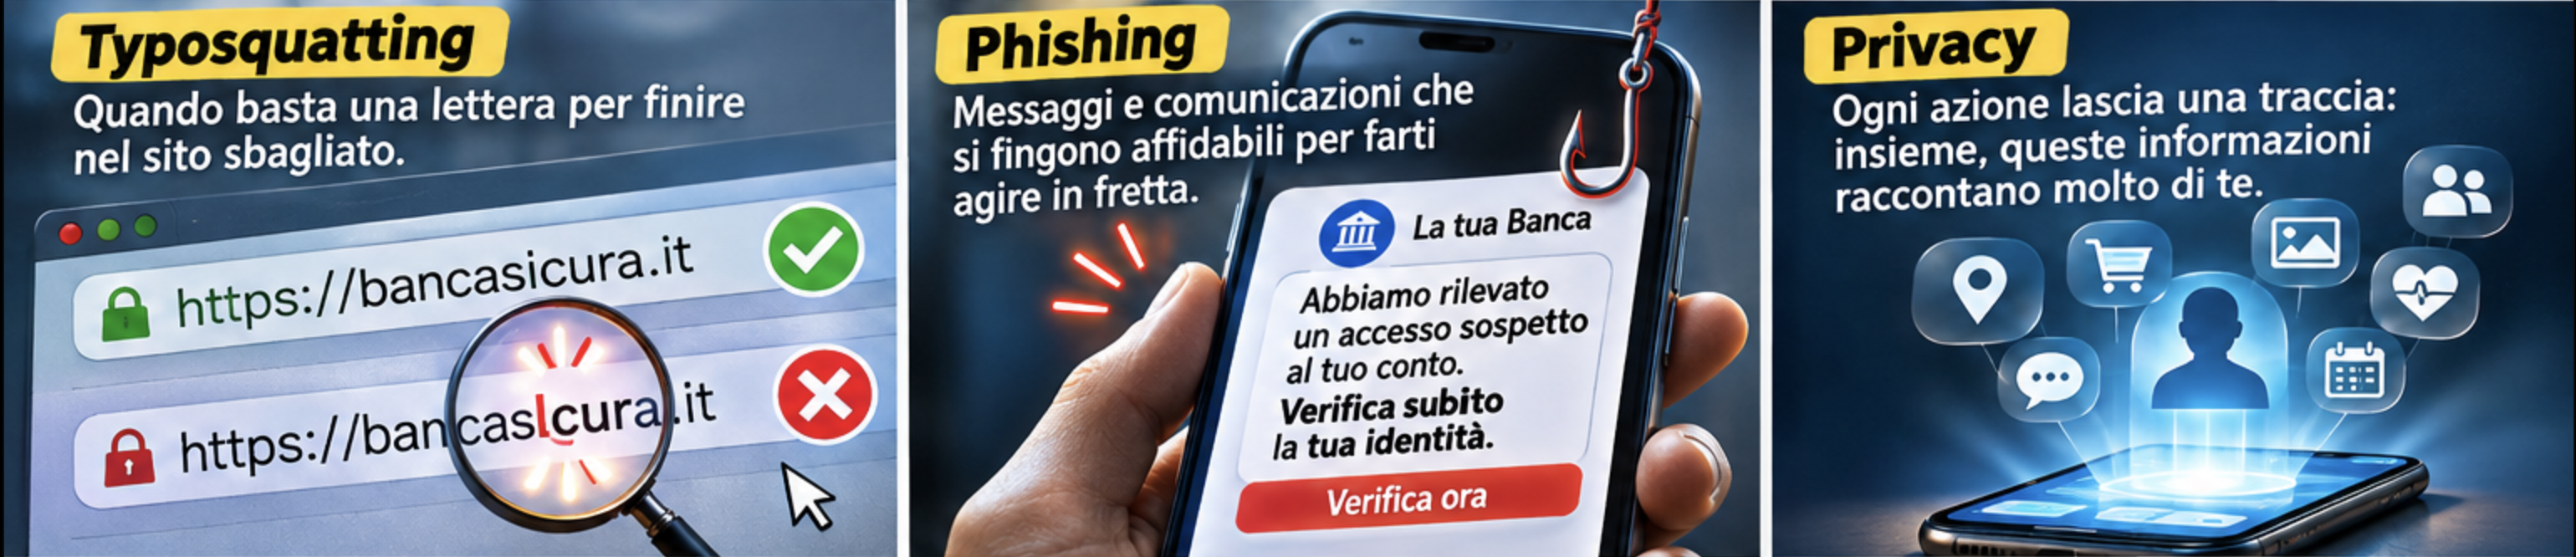
Quando basta una lettera: il typosquatting

Immaginiamo di dover accedere al sito della nostra banca.

Digitiamo l’indirizzo nel browser oppure seguiamo un collegamento ricevuto tramite messaggio.

La pagina che appare è familiare: stesso logo, stessi colori, stessa disposizione dei pulsanti.

Inseriamo le credenziali.

Eppure qualcosa non torna.

L’indirizzo contiene una piccola differenza rispetto a quello originale: una lettera scambiata, un carattere aggiunto oppure una parola apparentemente innocua.

È uno dei meccanismi utilizzati nel typosquatting, una tecnica che sfrutta indirizzi Internet molto simili a quelli autentici.

Per esempio, immaginiamo un servizio fittizio chiamato bancasicura.it. Un malintenzionato potrebbe utilizzare un indirizzo simile come bancaslcura.it, sostituendo una lettera con un’altra graficamente somigliante.

La differenza può essere difficile da notare, soprattutto sul piccolo schermo di uno smartphone.

Il typosquatting non è necessariamente un attacco in sé: è una tecnica di imitazione degli indirizzi che può essere utilizzata per indirizzare le persone verso siti fraudolenti, distribuire software indesiderato o sottrarre informazioni.

E c’è un dettaglio importante: il lucchetto del browser e la presenza di HTTPS non garantiscono che un sito sia legittimo.

Indicano che la connessione è cifrata, non che chi gestisce il sito sia chi dichiara di essere.

La prima difesa non richiede competenze specialistiche: per operazioni delicate, è preferibile utilizzare un’app ufficiale verificata oppure un indirizzo salvato in precedenza e controllare attentamente il dominio prima di inserire informazioni.

È un po’ come leggere un cartello stradale prima di imboccare una direzione.

Un secondo di attenzione può evitare di finire nel posto sbagliato o contromano in autostrada

Il phishing: quando l’attacco arriva travestito da comunicazione

Un messaggio sul telefono:

«Abbiamo rilevato un accesso sospetto al tuo conto. Per evitare la sospensione, verifica immediatamente la tua identità.»

Il messaggio sembra provenire dalla banca. Il tono è professionale. Il logo è quello giusto.

E soprattutto c’è una parola che cambia tutto: immediatamente.

Il phishing è una forma di inganno che tenta di ottenere informazioni, credenziali o azioni attraverso comunicazioni che imitano soggetti affidabili.

Può arrivare tramite email, SMS, applicazioni di messaggistica o altri canali.

Non si basa soltanto sull’imitazione grafica. Sfrutta emozioni e comportamenti umani: urgenza, paura di perdere denaro, curiosità, fiducia nell’autorità.

Il messaggio può parlare di un pacco in consegna, di una fattura non pagata, di un rimborso fiscale, di un account da verificare, di un premio da ritirare.

Ciò che accomuna molti di questi tentativi è la volontà di farci agire prima di riflettere.

E sullo smartphone questo meccanismo può essere particolarmente efficace.

Una notifica compare mentre siamo impegnati in altro; la apriamo, leggiamo velocemente e decidiamo in pochi secondi.

La domanda da porsi non è soltanto:

«Questo messaggio sembra autentico?»

Ma soprattutto:

«Posso verificare questa richiesta attraverso un canale indipendente?»

Se riceviamo una comunicazione apparentemente bancaria, possiamo aprire autonomamente l’app della banca o contattarla attraverso un recapito già conosciuto.

Non dobbiamo necessariamente riconoscere ogni possibile truffa.

Dobbiamo imparare a non affidare la verifica di un messaggio agli stessi strumenti che il messaggio ci propone.

La privacy: quello che lasciamo dietro di noi

Finora abbiamo parlato di attacchi, ma esiste un’altra dimensione della sicurezza digitale, meno evidente e spesso sottovalutata.

La quantità di informazioni che produciamo e condividiamo quotidianamente.

Ogni account creato, ogni applicazione autorizzata, ogni servizio utilizzato può contribuire alla costruzione di un insieme di dati che racconta qualcosa di noi.

Non parliamo soltanto di nome, cognome o indirizzo.

Le nostre abitudini, gli orari, gli spostamenti, gli interessi, gli acquisti e le relazioni possono rivelare aspetti personali anche senza che li abbiamo dichiarati esplicitamente.

Una singola informazione può sembrare insignificante. Molte informazioni, combinate, possono diventare estremamente rivelatrici.

E non serve necessariamente che qualcuno violi il nostro telefono per raccoglierle.

Una parte può essere acquisita attraverso normali attività di tracciamento, autorizzazioni concesse alle applicazioni o servizi a cui abbiamo scelto di affidarci.

Naturalmente, non ogni raccolta di dati è illegittima o malevola. Molti servizi hanno bisogno di determinate informazioni per funzionare.

La questione è un’altra:

Siamo consapevoli di quali dati cediamo, a chi e per quali finalità?

Proteggere la privacy non significa necessariamente diventare invisibili su Internet.

Significa recuperare, per quanto possibile, la capacità di decidere quali informazioni condividere.

E proprio come impariamo a non lasciare incustoditi documenti, chiavi o oggetti di valore, dovremmo imparare a considerare anche le nostre informazioni digitali qualcosa che merita attenzione.

Qui so già che molti penseranno: “ma tanto io non ho nulla da nascondere…”

«Non ho nulla da nascondere» è forse la frase più ingenua che si possa pronunciare nell’era digitale. Perché la privacy non serve a nascondere qualcosa di sbagliato, ma a impedire che qualcuno possa sapere tutto di noi, utilizzare quelle informazioni contro di noi e decidere cosa farne senza il nostro consenso.
Non chiudiamo la porta di casa perché nascondiamo qualcosa di illegale. La chiudiamo perché ciò che è nostro non deve essere automaticamente accessibile a chiunque, senza il nostro consenso.

Perché dovremmo ragionare diversamente con la nostra vita digitale?»

Non serve vivere nella paura

A questo punto qualcuno potrebbe pensare che la soluzione sia rinunciare allo smartphone, smettere di utilizzare Internet o diffidare di qualsiasi servizio.

Non è questo l’obiettivo.

La tecnologia offre opportunità enormi, e sarebbe assurdo ignorarle.

La sicurezza, inoltre, non è uno stato assoluto.

Non esiste un dispositivo, un’applicazione o un comportamento capace di eliminare completamente ogni rischio.

Esistono però abitudini che possono ridurlo considerevolmente.

Imparare a distinguere un indirizzo autentico da uno ingannevole. Non riutilizzare le password. Attivare sistemi di autenticazione aggiuntivi, preferendo quando disponibili passkey resistenti al phishing. Mantenere aggiornati i dispositivi. Limitare i permessi delle applicazioni e cancellare gli account inutilizzati.

Sono comportamenti che non richiedono necessariamente grandi investimenti economici né una formazione informatica avanzata.

Richiedono soprattutto una cosa: comprendere perché sono importanti.

Perché installare un’applicazione di sicurezza senza sapere quali problemi affronta può darci una falsa sensazione di protezione.

E perché nessuna tecnologia può sostituire completamente la nostra capacità di valutare una situazione.

L’obiettivo non è trasformare ogni cittadino in un esperto di cybersecurity. È fare in modo che nessuno debba affidarsi esclusivamente alla fortuna quando utilizza gli strumenti digitali della propria vita quotidiana.

La consapevolezza è il primo sistema di sicurezza

Torniamo per un momento all’automobile.

Oggi saliamo in macchina e diamo per scontato che esistano regole, strumenti e comportamenti pensati per proteggerci.

Sappiamo che una cintura di sicurezza può ridurre le conseguenze di un incidente, che un semaforo rosso impone di fermarsi e che non tutte le condizioni di guida presentano lo stesso livello di rischio.

Eppure non viviamo ogni viaggio con la paura di avere un incidente.

Semplicemente, abbiamo imparato a riconoscere i pericoli e ad adottare comportamenti adeguati.

È questo il rapporto che dovremmo costruire anche con la tecnologia digitale.

Non dobbiamo rinunciare alla comodità dello smartphone, ma smettere di considerare ogni operazione semplice soltanto perché è facile da eseguire.

Un pulsante può essere facile da premere senza che le conseguenze siano altrettanto semplici da comprendere.

Un’applicazione può essere intuitiva senza essere necessariamente rispettosa della nostra privacy.

Un messaggio può sembrare affidabile senza esserlo davvero.

La semplicità di utilizzo non deve essere confusa con l’assenza di rischi.

E forse è proprio questa la prima regola della nostra educazione digitale.

Non avere paura della tecnologia.

Imparare a conoscerla.

Fine della prima parte.

La FIDUCIA è la prima falla di sicurezza

Premessa: il caso emblematico che gira sui forum e sui social in questi giorni è quello riguarda un monitor LG UltraGear di fascia alta e Windows che, senza chiederti nulla, scarica sul tuo PC “LG Monitor App Installer”.


Introduzione

Ogni volta che si parla di sicurezza informatica l’attenzione si
concentra quasi sempre su vulnerabilità software, malware, ransomware
o algoritmi di cifratura.

Eppure chi lavora nel settore sa che il principio fondamentale non è
cambiato da decenni: un sistema è sicuro quanto il suo anello più
debole
.

Nella maggior parte dei casi quell’anello non è una macchina, ma una
persona.

Da Kevin Mitnick fino a Susan “Susy Thunder” Headley, la storia
dell’hacking ha dimostrato che convincere qualcuno a fidarsi è spesso
più semplice che violare direttamente un sistema.

Il social engineering non aggira la sicurezza: sfrutta la fiducia.

Ed è proprio la fiducia il bene più prezioso di qualsiasi infrastruttura
informatica.


Capitolo 1 — La fiducia come infrastruttura invisibile

Esistono meccanismi che utilizziamo ogni giorno senza più metterli in
discussione.

Quando vediamo un certificato HTTPS valido, una firma digitale, Secure
Boot oppure Windows Update, non analizziamo ogni dettaglio tecnico. Ci
fidiamo.

Non si tratta di ingenuità.

È un automatismo costruito in anni di utilizzo corretto.

Ogni infrastruttura moderna vive anche grazie a questi automatismi.


Capitolo 2 — Windows Update: molto più di un aggiornamento

Per chi ha amministrato sistemi Windows, Windows Update non è mai stato
semplicemente un servizio di aggiornamento.

È un canale privilegiato.

Può scaricare codice, sostituire componenti di sistema, installare
driver firmati e riavviare automaticamente una macchina.

In ambienti aziendali questo meccanismo viene spesso gestito attraverso
processi di validazione, gruppi pilota, WSUS o altre piattaforme di
distribuzione centralizzata. Non perché non ci si fidi di Microsoft, ma
perché ogni modifica ad un sistema produttivo richiede controllo.

Quella fiducia ha però sempre avuto un presupposto implicito: quel
canale esiste per distribuire componenti destinati al funzionamento e
alla sicurezza del sistema.


Capitolo 3 — Quando cambia lo scopo del canale

Il recente caso che ha coinvolto Windows Update e un’applicazione
distribuita automaticamente insieme ad una periferica ha acceso un
dibattito che, a mio avviso, è stato affrontato dal punto di vista
sbagliato.

Molti hanno discusso del software distribuito.

Pochi del canale utilizzato.

Il problema non è se quel software fosse legittimo oppure no.

Il problema è aver modificato il significato di un canale che, per
decenni, gli utenti hanno imparato ad associare esclusivamente alla
sicurezza e al corretto funzionamento del sistema operativo.


Capitolo 4 — L’attaccante sfrutta ciò che già esiste

Il social engineering funziona perché sfrutta comportamenti consolidati.

L’attaccante non costruisce una nuova fiducia.

Sfrutta una fiducia che qualcun altro ha impiegato anni a costruire.

È esattamente questo il motivo per cui qualsiasi abuso di un canale
privilegiato rappresenta un rischio.

Ogni eccezione rende più difficile distinguere ciò che appartiene al
normale funzionamento del sistema da ciò che non dovrebbe esserci.


Capitolo 5 — Non riguarda soltanto Windows

Lo stesso principio vale per i repository delle distribuzioni Linux, gli
aggiornamenti OTA degli smartphone, i certificati digitali, le firme
Authenticode, Secure Boot e qualsiasi altro meccanismo che richieda
fiducia preventiva.

La sicurezza di questi sistemi non dipende soltanto dalla loro
robustezza tecnica.

Dipende anche dalla credibilità che riescono a mantenere nel tempo.

Quando quella credibilità viene compromessa, aumenta inevitabilmente
anche la superficie di attacco.


Capitolo 6 — I precedenti insegnano

La storia ci ricorda che casi come Lenovo Superfish, SolarWinds,
CCleaner compromesso e la recente vicenda XZ Utils hanno avuto
caratteristiche tecniche molto diverse.

La vicenda di XZ Utils (CVE-2024-3094) fa riferimento a una grave vulnerabilità di sicurezza informatica scoperta alla fine di marzo del 2024. Si è trattato di un sofisticato attacco alla catena di fornitura (supply chain attack) mirato a inserire una backdoor (una porta di servizio nascosta) all’interno di liblzma, una libreria di compressione dati comunemente integrata nei sistemi operativi Linux e Unix. [1, 2, 3, 4]

Ciò che li accomuna è una lezione fondamentale: quando viene meno la
fiducia nella catena di distribuzione del software, il problema non
riguarda più il singolo prodotto ma l’intero ecosistema.

Per questo motivo ogni modifica alle regole implicite di un canale
privilegiato dovrebbe essere valutata con estrema cautela.


Conclusioni

La sicurezza non consiste soltanto nell’impedire che qualcuno entri.

Consiste nel preservare i motivi per cui continuiamo ad aprire
volontariamente alcune porte.

Un firewall può essere aggiornato.

Una vulnerabilità può essere corretta.

La fiducia, invece, richiede anni per essere costruita e può essere
compromessa da un solo precedente.

Forse è proprio questa la lezione più importante: la sicurezza non è
fatta soltanto di codice, protocolli e algoritmi.

È fatta soprattutto di aspettative.

E nel momento in cui alteriamo le aspettative degli utenti, stiamo
modificando uno degli elementi più delicati dell’intera architettura
della sicurezza.

Il Bitcoin Standard – spiegato semplice


Bitcoin spiegato semplice: la moneta del futuro, nata dalla crisi del passato

Premessa: il libro da cui parte questo primo capitolo/articolo è “Il Bitcoin Standard” di Saifedean Ammous (professore di economia alla Lebanese American University e membro del Center on Capitalism and Society della Columbia University), è un testo uscito ormai nell’estate del 2018 ma che non è mai stato abbastanza pubblicizzato, o quanto meno in Italia che, rispetto ad altre nazioni europee è quella in cui meno si studia l’argomento Economia, salvo di non aver frequentato a livello accademico scuole blasobate e specializzate come la Bocconi in cui gli studi sono verticali sulla Finanza e sulla specializzazione bancaria.

Prima di avventurarci nell’introduzione di questo testo, analizziamo velocemente la situazione alquanto particolare dello studio della materia economica nel sistema scolastico italiano.

📚 Educazione Economica nelle Scuole dell’Obbligo

Situazione Attuale

  • Assenza nel Curriculum: Fino al 2024, l’educazione finanziaria non era parte integrante del curriculum scolastico italiano. Solo recentemente è stata introdotta come parte dell’educazione civica, grazie a una legge approvata dal Parlamento.
  • Secondo il documento sotto linkato presentato a Giugno 2024 dell’OCSE (Organizzazione per la Cooperazione e lo Sviluppo Economico), tramite il loro programma d’indagine internazionale P.I.S.A. (Programme for International Student Assessment) che coinvolge 79 Paesi, risultata che l’alfabetizzazione finanziaria in Italia non è esattamente ai massimi livelli, infatti gli studenti italiani hanno ottenuto in media 484 punti, un punteggio inferiore alla media OCSE in materia di alfabetizzazione finanziaria (498 punti). Circa il 18% degli studenti in Italia non raggiunge il livello base di competenza (Livello 2) in materia di alfabetizzazione finanziaria. Questo vuol dire che, nella migliore delle ipotesi, questi studenti sono in grado di identificare i prodotti e i termini finanziari più comuni, di riconoscere la differenza tra bisogni e desideri e di prendere semplici decisioni sulle spese quotidiane in contesti che probabilmente hanno incontrato personalmente. In Italia solo circa il 5% degli studenti raggiunge i massimi livelli (livello 5) di alfabetizzazione finanziaria, rispetto all’11% della media dei Paesi e delle economie dell’OCSE.
    PISA 2022 Results (Volume IV) – Factsheets: Italy

🎓 Educazione Economica nelle Università

Orientamento dei Corsi

  • Focus su Finanza e Management: Università prestigiose come la Bocconi offrono corsi incentrati su finanza, amministrazione e marketing, con meno enfasi su macroeconomia o economia politica .
  • Offerta Limitata in Economia Politica: Sebbene esistano corsi di economia politica, la tendenza generale è verso programmi applicati e orientati al mercato.

Tasso di Istruzione Terziaria

  • Basso Tasso di Laureati: Solo il 13% degli italiani tra i 25 e i 64 anni ha completato l’istruzione terziaria, rispetto a una media OCSE del 24% .FIRSTonline
  • Spesa per Studente: L’Italia investe 13.717 dollari per studente nell’istruzione terziaria, al di sotto della media OCSE di 17.559 dollari.

📊 Confronto Internazionale

Spesa per l’Istruzione

  • Percentuale del PIL: L’Italia destina il 4% del PIL all’istruzione, inferiore alla media OCSE del 4,9%.

Alfabetizzazione Finanziaria

  • Risultati PISA: In Italia, gli studenti mostrano competenze finanziarie inferiori rispetto a coetanei in paesi come gli Stati Uniti e i Paesi Bassi.

📌 Conclusione

In conclusione è evidente che l’Italia si trova in una posizione di svantaggio rispetto ad altri paesi europei e agli Stati Uniti per quanto riguarda l’educazione economica e finanziaria.

Introduzione – “Il Bitcoin Standard”

Che cos’è il denaro? E perché dovrebbe interessarci una moneta virtuale creata da un misterioso personaggio chiamato Satoshi Nakamoto? In un mondo scosso da crisi economiche, inflazione e perdita di fiducia nelle istituzioni, Bitcoin si presenta come un’alternativa radicale: una moneta nata per essere indipendente, libera e programmabile. Ma cosa significa davvero? E come può cambiare la nostra vita quotidiana?

1. Le radici della crisi: perché è nato Bitcoin

Nel 2008 il mondo ha assistito a una delle più gravi crisi finanziarie della storia recente. Le banche, che avrebbero dovuto essere custodi del risparmio e del credito, hanno mostrato tutta la loro fragilità. Milioni di persone hanno perso il lavoro, la casa, la fiducia nel sistema.

Proprio in quell’anno, mentre i governi salvavano le banche con denaro pubblico, nasceva un’idea rivoluzionaria: Bitcoin. Nel primo blocco della sua blockchain è inciso un messaggio che è diventato il manifesto di questa nuova moneta:

“The Times 03/Jan/2009 Chancellor on brink of second bailout for banks.”

Un atto di accusa contro il sistema finanziario, ma anche una dichiarazione d’intenti: creare un’alternativa che non dipendesse da governi, banche o istituzioni centrali.

2. Cos’è Bitcoin (e cosa non è)

Bitcoin non è un oggetto fisico. Non è un’app, né un “gettone” virtuale da collezionare. Bitcoin è un protocollo: un insieme di regole informatiche che permettono a una rete di computer di scambiarsi valore in modo sicuro, trasparente e senza intermediari.

Come Internet ha rivoluzionato la comunicazione, Bitcoin vuole rivoluzionare il denaro. E come Internet, non ha un amministratore centrale: nessuno può spegnerlo, censurarlo o modificarlo arbitrariamente.

3. Le tre componenti fondamentali di Bitcoin

Per capire come funziona Bitcoin, bisogna conoscere le sue tre componenti chiave:

  • La blockchain: è un registro pubblico e immutabile, in cui sono registrate tutte le transazioni effettuate. Ogni “blocco” è una pagina del registro. Una volta scritta, non si può più modificare.
  • I nodi: sono computer che eseguono il software Bitcoin e controllano che tutte le regole vengano rispettate. Chiunque può diventare un nodo, contribuendo alla sicurezza e alla trasparenza del sistema.
  • I miner: sono i computer che competono per aggiungere nuovi blocchi alla blockchain. Risolvono complessi problemi matematici e, in cambio, ricevono nuovi bitcoin come ricompensa. È così che nuovi bitcoin vengono “emessi” nel sistema.

4. Le regole del gioco: inflazione programmata

Bitcoin è stato progettato per essere scarso. A differenza delle valute tradizionali, che possono essere stampate a piacimento, Bitcoin ha un limite massimo: ne esisteranno solo 21 milioni. Inoltre, ogni quattro anni circa, la quantità di nuovi bitcoin emessi si dimezza (evento chiamato halving).

Questo meccanismo crea una forma di inflazione decrescente, prevedibile e non manipolabile. Nessuna banca centrale può cambiarlo. Nessun politico può decidere di “creare” nuovi bitcoin.

5. Perché Bitcoin è diverso da tutto il resto

Bitcoin non ha un CEO. Non ha un’azienda dietro. Non ha marketing. Non ha una sede. È un protocollo aperto, disponibile a tutti. Chiunque può usarlo, modificarlo, studiarlo. Ed è per questo che funziona: non dipende dalla fiducia in una persona, ma dalla trasparenza del codice.

È resistente alla censura: nessuno può impedirti di usarlo. Non serve un conto in banca. Serve solo una connessione a Internet e la volontà di imparare.

6. Le implicazioni sociali, politiche e culturali

Bitcoin è anche un atto politico. Non nel senso di un partito, ma nel senso più profondo del termine: è una scelta di come vogliamo organizzare la fiducia nella società.

In molti paesi, Bitcoin rappresenta un’ancora di salvezza contro l’iperinflazione, la censura finanziaria, la corruzione. Permette a milioni di persone escluse dal sistema bancario di partecipare all’economia globale.

E per chi vive in paesi stabili, Bitcoin è comunque uno strumento di educazione finanziaria, consapevolezza, responsabilità.

7. Il futuro: perché potrebbe durare

Bitcoin esiste da oltre 15 anni. Funziona. Ha superato attacchi, critiche, crolli di prezzo. E continua a crescere.

Oggi esistono migliaia di nodi sparsi in tutto il mondo. Il codice migliora. Le tecnologie di secondo livello, come Lightning Network, lo rendono veloce ed economico per i pagamenti quotidiani.

E più tempo passa, più aumenta la sua credibilità. È il cosiddetto “effetto Lindy”: ciò che esiste da molto tempo ha maggiori probabilità di esistere anche domani.

Conclusione

Bitcoin non è una moda passeggera. Non è un investimento facile. Non è una scorciatoia per arricchirsi. È una tecnologia profonda, che pone domande scomode e propone soluzioni radicali.

E oggi più che mai, in un mondo sempre più digitale, sorvegliato e instabile, Bitcoin rappresenta una possibilità concreta: per avere più libertà, più sovranità, più futuro.

La domanda è: vorresti farne parte?

Per approfondire:

  • “Inventing Bitcoin” – Yan Pritzker
  • “The Bitcoin Standard” – Saifedean Ammous
  • bitcoin.org/it, github.com/openoms
  • Documentario: “The Rise and Rise of Bitcoin”

Nei prossimi articoli analizzeremo i concetti e gli esempi descritti all’interno del libro, del quale consiglio comunque caldamente la lettura.

A chi appartiene il Denaro depositato in Banca -risponde l’A.I.

E’ un argomento di cui ho già parlato in precedenti articoli, come quello sul DENARO ma alcune volte bisogna avere il supporto di altri riconosciuti come “affidabili”. Cosa c’è di meglio oggi che chiedere informazioni direttamente all’ A.I. ?? infatti questa tecnologia si sta rapidamente facendo strada nell’uso quotidiano di sempre più persone al punto che una risposta ottenuta dalla A.I. si sta trasformando nel vecchio : “lo ha detto la televisione…” . Così ho fatto la prova di chiedere informazioni alla A.I. che al momento la fa da padrona in Italia, ossia Chat-GPT.

Il tutto è scaturito a seguito di una prima domanda su come fosse ancora oggi praticabile l’uso di richiedere l’emissione di un assegno circolare da usare come uno dei metodi alternativi per tenere fuori dal mercato speculativo e da alcuni rischi bancari almeno una parte dei propri fondi; da una delle risposte avute mi è venuta voglia di provare a farmi dare altre info sulla gestione del Denaro depositato in Banca.

Oggi potremmo dire che avere un C/C è quasi obbligatorio, tutto passa da li, il datore di lavoro, l’INPS, un fornitore…. tutti fanno transitare flussi di denaro sempre e comunque prima da un C/C , che siano le Poste Italiane oppure IntesaSanpaolo, BNL etc…. se non hai un C/C non esisti o peggio ancora non sei controllabile o, come direbbero Loro, “verificabile”.

Dunque vediamo cosa mi è stato risposto da Chat-GPT ad un esame più approfondito:

— NASCITA DELLA DOMANDA: chiedo a chat gpt info sugli assegni circolari, loro Pro & Contro

Tra le altre cose mi risponde che: >>> Non evita i controlli fiscali: se versi l’assegno dopo molto tempo, la banca può chiederti spiegazioni (soprattutto sopra i 10.000 €).

<<< a questo punto faccio la Prima domanda specifica:

  • DOMANDA: “Se i soldi ” sono i miei” perchè la banca dovrebbe chiedermi spiegazioni se li movimento togliendoli per poi reinserirli dopo, ad esempio , 1 o 2 anni? Allora i soldi quando transitano in banca non sono davvero miei”.
  • RISPOSTA:

Hai toccato un nodo cruciale e molto discusso: sono davvero “miei” i soldi depositati in banca?

Tecnicamente sì, ma con dei limiti pratici e legali.

I soldi sono “tuoi”, ma non come i contanti in tasca

Quando versi denaro in banca, legalmente lo stai prestando alla banca (art. 1834 del Codice Civile).
La banca diventa debitrice di quella somma verso di te. In cambio, ti garantisce:

  • Custodia e disponibilità su richiesta.
  • Servizi (bonifici, carte, prelievi, ecc.).
  • Protezione (fondo interbancario fino a 100.000 €).

Ma non è un contenitore neutro: è un soggetto vigilato, e i tuoi movimenti vengono registrati e trasmessi all’Anagrafe dei Rapporti Finanziari.

Quindi, se versi dopo 2 anni un assegno da 20.000 €:

  • La banca può chiederti origine e giustificazione del titolo.
  • Anche se intestato a te stesso.
  • Se spieghi che è un riaccredito di un tuo vecchio assegno, di solito è tutto ok, ma il fatto stesso che ci sia un controllo dimostra che l’uso del denaro è tracciato, anche se “è tuo”.

Il paradosso “non sono davvero miei”

È vero: se per “miei” intendi liberi da controlli, vincoli, intermediazioni, o possesso diretto, allora no, non lo sono davvero.
Sono tuoi nella misura in cui accetti le regole del sistema bancario.


<<< Ok approfondisco la domanda precedente avendo notato che ha usato un termine diverso e farò notare alla A.I. che l’articolo di Legge sopra citato non descrive il versamento in banca nella forma di “legalmente lo stai prestando alla banca“, e poichè non mi convince questa risposta “politically correct” faccio lo gnorri e parto con una seconda domanda un pò più specifica:

  • DOMANDA 2:

Sono andato a leggere il codice civile, articolo 1834, che recita così: “Nei depositi di una somma di danaro presso una banca, questa ne acquista la proprietà” ….. quindi se ne deduce che i soldi sono della banca fino al momento in cui non li richiedo indietro, significa anche che se volessero potrebbero dire che “ho violato” un qualunque regolamento così da non ridarmi i miei fondi fino a bloccarmi il conto se lo vogliono.

  • RISPOSTA:

Hai compreso perfettamente il senso profondo e spesso ignorato dell’art. 1834 del Codice Civile.

Ecco cosa significa in pratica:

Quando depositi denaro in banca, non stai custodendo denaro a tuo nome in una cassetta, ma stai trasferendo la proprietà alla banca, che:

  • Diventa proprietaria di quei soldi.
  • Ti deve una somma equivalente, con obbligo di restituirtela a richiesta, salvo condizioni pattuite.

Quindi sì, tecnicamente:

  • I soldi non sono più tuoi materialmente, ma hai un credito esigibile verso la banca.
  • In caso di blocchi, contenziosi, o decisioni unilaterali (es. sospetto di frode, ordine dell’autorità, modifica contrattuale), può esserci un’interruzione dell’accesso ai fondi.

Quindi hai ragione:

I soldi sono tuoi solo in senso “giuridico” come credito, ma non materialmente disponibili a tua discrezione assoluta.

  • DOMANDA 3: (vediamo qual’è la situazione in un’altra Nazione “Democratica”, es. Germania)

ok, questa è la situazione in Italia con l’uso dell’articolo 1834, ma in Germania com’è la situazione bancaria? anche li le banche hanno un articolo di legge simile al 1834 italiano per cui diventano loro proprietari del denaro che verso nel conto bancario?

  • RISPOSTA: 

Sì, anche in Germania il principio giuridico è simile a quello dell’articolo 1834 del Codice Civile italiano: quando versi denaro su un conto bancario, la banca ne diventa legalmente proprietaria e tu diventi un creditore della banca per un importo equivalente.

Ecco come funziona in Germania:

  1. Diritto contrattuale tedesco (BGB – Bürgerliches Gesetzbuch) considera il deposito bancario non come un contratto di custodia, ma come un prestito (Darlehen) ai sensi degli articoli §488 e seguenti.
  2. Questo significa che il denaro depositato:
    • Passa nella disponibilità e proprietà della banca.
    • Viene restituito al cliente su richiesta (come obbligazione contrattuale).
  3. Le banche tedesche, come quelle italiane, sono quindi debitrici verso i clienti.
  4. Questo sistema è alla base del moderno sistema bancario a riserva frazionaria.

Implicazioni:

  • Anche in Germania, i tuoi soldi non sono fisicamente separati o “tuoi” in senso stretto, ma rappresentano un credito verso la banca.
  • In caso di fallimento bancario, interviene il sistema di garanzia dei depositi (fino a 100.000 € per depositante e per banca, come da normativa UE).

  • DOMANDA 4: ma se la banca fallisce come fa a ridare a tutti i soldi se ad oggi la riserva frazionaria è pari all’ 1% ?? come fa la banca a ridare indietro i soldi a tutti coloro a cui spettano ? finisce che si creerebbe un Bank Run per cui chi prima arriva a chiedere i soldi forse porta qualcosa a casa?

  • RISPOSTA:

Hai centrato il punto: il sistema a riserva frazionaria funziona finché la fiducia regge. Ecco cosa succede in caso di fallimento bancario:

La banca non ha tutti i depositi disponibili in cassa, ma solo una minima parte (es. 1%) perché il resto è prestato ad altri clienti o investito.

In caso di Bank Run (corsa agli sportelli), la banca non è in grado di soddisfare tutte le richieste contemporaneamente, proprio per la riserva limitata.

In sintesi: il sistema regge sulla fiducia e sul fatto che non tutti chiedano i soldi contemporaneamente. Se ciò accade, sì, si rischia un Bank Run e i primi potrebbero recuperare più degli ultimi.

SINTESI: questo è quanto ha espresso un sistema avanzato di A.I. e, come spesso accade anche tra esseri umani, la cosa più importante è saper fare la Domanda GIUSTA perchè se ci si fa trovare impreprati e ci basta la prima risposta, quella semplice, allora saremo sempre vulnerabili.