PRIVACY / SICUREZZA & CULTURA DIGITALE

BESEF / CONSAPEVOLEZZA

Il cavallo di Troia che abbiamo in tasca

Dall’automobile allo smartphone: perché imparare a riconoscere i rischi digitali è diventato necessario.

PARTE 01 — RICONOSCERE I PERICOLI
Quando una grande invenzione cambia le regole del gioco

Immaginiamo di tornare indietro di oltre un secolo, ai tempi delle prime automobili.

Le strade erano percorse prevalentemente da pedoni, carrozze, cavalli e biciclette. Le automobili rappresentavano una novità straordinaria, un’invenzione destinata a cambiare profondamente il modo di vivere e di spostarsi.

All’inizio erano poche, costose, complicate da utilizzare e accessibili soltanto a una parte limitata della popolazione.

Con il passare degli anni, però, le automobili diventarono sempre più diffuse.

E con la loro diffusione emerse qualcosa che inizialmente non era stato possibile prevedere in tutte le sue conseguenze: non bastava più costruire automobili capaci di muoversi. Bisognava imparare a convivere con esse.

Le strade dovevano adattarsi, il traffico doveva essere regolamentato, i conducenti dovevano essere identificabili e gli incidenti dovevano essere prevenuti e gestiti.

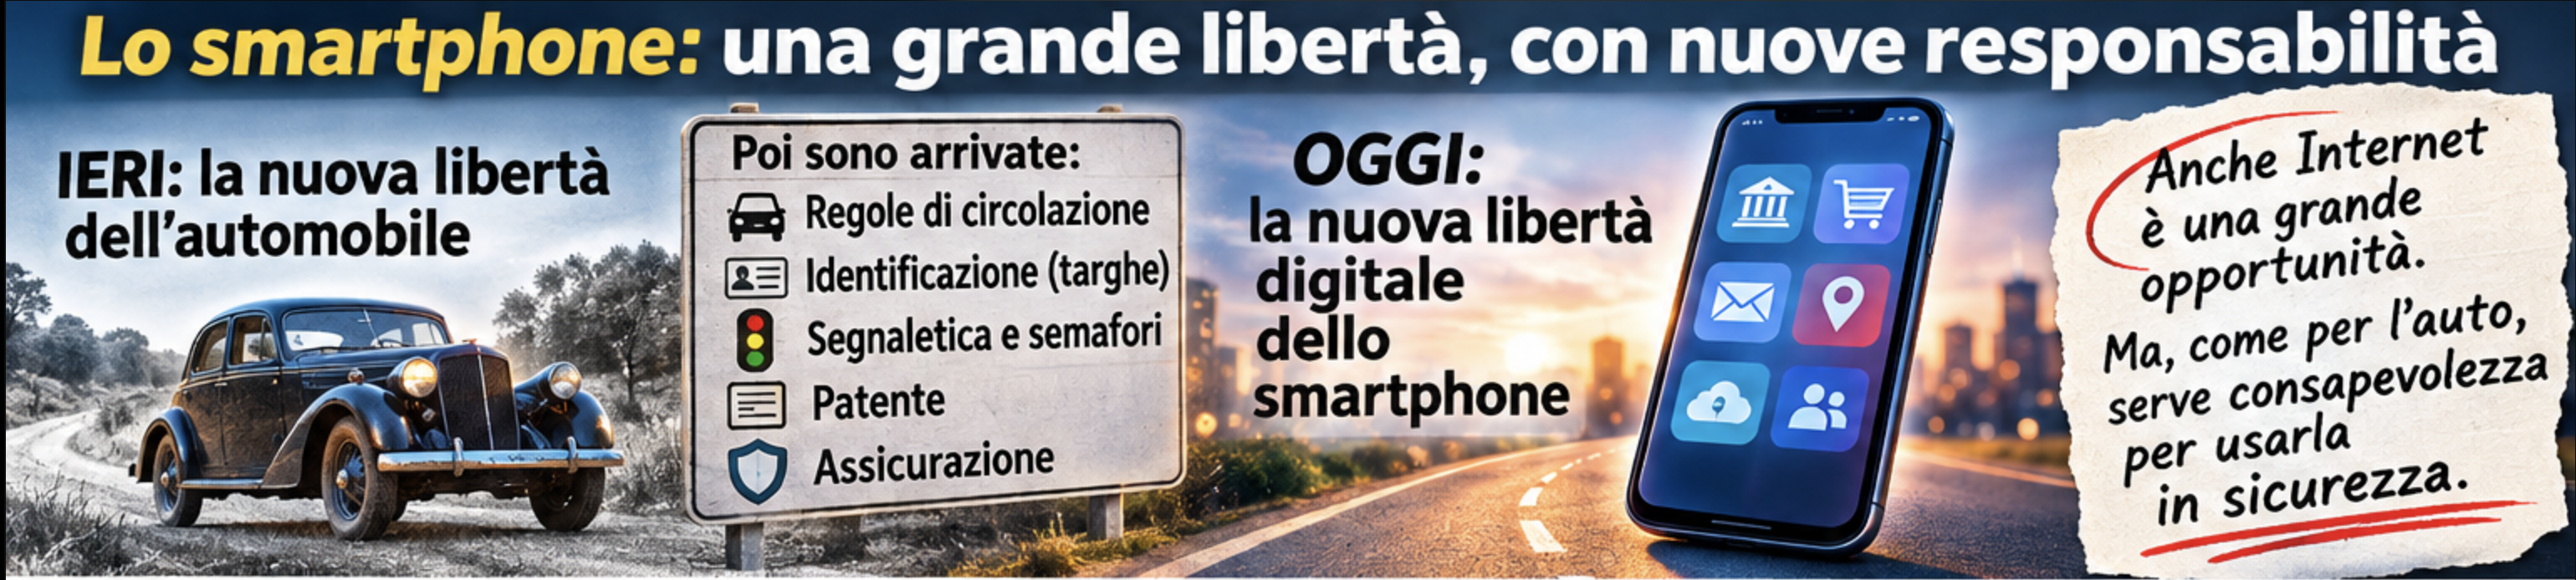
Si svilupparono progressivamente sistemi di immatricolazione, targhe, segnaletica, semafori, norme di circolazione, patenti di guida e assicurazioni.

Non tutte queste innovazioni arrivarono nello stesso momento o nello stesso ordine nei diversi Paesi. Furono il risultato di un lungo processo di adattamento tecnologico, sociale e normativo.

Eppure oggi ci sembrano assolutamente naturali.

Nessuno si stupisce che per guidare un’automobile, una moto, un camion sia necessario conoscere il significato dei segnali stradali, rispettare le precedenze, comprendere i limiti di velocità o avere una o più patenti ed una copertura assicurativa.

Non consideriamo queste conoscenze una specializzazione riservata agli ingegneri automobilistici ma una conoscenza diffusa.

Sono oggi parte della preparazione necessaria per utilizzare responsabilmente un mezzo che è entrato nella vita quotidiana di milioni di persone.

E soprattutto abbiamo imparato che la sicurezza stradale non dipende esclusivamente dalla qualità dell’automobile.

Un veicolo può avere freni eccellenti, airbag, sistemi elettronici di stabilità e sensori di ogni genere. Ma se chi lo guida non conosce le regole, ignora i segnali o sottovaluta una situazione pericolosa, tutte quelle tecnologie potrebbero non bastare.

L’automobile è diventata sempre più sicura, ma il comportamento del conducente continua ad avere un ruolo fondamentale.

Ora proviamo a trasferire questo ragionamento a un’altra tecnologia che ha trasformato la nostra moderna società.

Una tecnologia che, in pochi decenni, è entrata nelle case, nelle tasche e nelle abitudini di miliardi di persone.

Internet. E soprattutto lo smartphone.

Una rivoluzione senza patente

Per guidare un’automobile, nel 2026, dobbiamo dimostrare di conoscere almeno 10 tipologie di regole fondamentali della circolazione.

Esempio:

Area di studioArgomenti principali
1. SegnaleticaSegnali di pericolo, divieto, obbligo, precedenza, indicazione e segnaletica orizzontale.
2. Regole di circolazionePrecedenze, incroci, semafori, sorpassi, svolte, fermata e sosta.
3. Velocità e distanzeLimiti di velocità, distanza di sicurezza, spazi di frenata e condizioni stradali.
4. Sicurezza del veicoloCinture, airbag, seggiolini, pneumatici, freni, luci e dispositivi di sicurezza.
5. Conoscenza del mezzoElementi di meccanica, manutenzione, controlli e spie del cruscotto.
6. Comportamento del conducenteAttenzione, stanchezza, tempi di reazione, alcol, droghe e farmaci.
7. Incidenti e primo soccorsoPrevenzione, comportamento in caso di incidente e assistenza agli infortunati.
8. Responsabilità e documentiPatente, assicurazione RCA, sanzioni e responsabilità civile e penale.
9. Rispetto degli altriPedoni, ciclisti, utenti vulnerabili e comportamento corretto sulla strada.
10. AmbienteConsumi, emissioni, inquinamento e guida rispettosa dell’ambiente.

Per utilizzare uno smartphone, invece, non è richiesta alcuna preparazione.

Basta acquistarlo, accenderlo, seguire alcune istruzioni e cominciare.

Naturalmente non sto suggerendo di introdurre una patente per Internet. Il paragone serve a evidenziare una differenza importante nel modo in cui affrontiamo due tecnologie ormai indispensabili.

Nel mondo automobilistico abbiamo progressivamente riconosciuto che la diffusione di uno strumento richiede anche educazione specifica, regole e consapevolezza.

Nel mondo digitale, invece, abbiamo privilegiato soprattutto la semplicità e la rapidità di accesso.

E questo ha prodotto un fenomeno curioso.

Possiamo utilizzare quotidianamente servizi bancari, effettuare pagamenti, gestire documenti personali, comunicare informazioni riservate e autorizzare operazioni importanti senza sapere quasi nulla dei meccanismi tecnologici che rendono possibili queste attività.

Non è necessario conoscere il funzionamento di un motore per guidare un’automobile. Allo stesso modo, non serve conoscere i protocolli di rete o la crittografia per utilizzare Internet.

Ma così come un automobilista dovrebbe sapere cosa significa una spia rossa sul cruscotto, chi utilizza Internet dovrebbe imparare a riconoscere alcuni segnali di pericolo.

Un indirizzo sospetto, una richiesta insolita di credenziali, un messaggio che pretende una risposta immediata, un’applicazione che richiede autorizzazioni apparentemente ingiustificate.

Sono, in un certo senso, i segnali stradali della nostra vita digitale.

Il problema è che molti di noi non hanno mai imparato a leggerli.

E spesso non sappiamo nemmeno che esistono.


Un oggetto, mille responsabilità

Proviamo a pensare a una giornata qualsiasi.

Ci svegliamo e controlliamo il telefono. Leggiamo i messaggi, guardiamo le notizie, consultiamo il meteo. Magari paghiamo un caffè, acquistiamo un biglietto, controlliamo il conto corrente o riceviamo un codice per accedere a un servizio.

Durante il giorno fotografiamo, condividiamo, cerchiamo informazioni, utilizziamo il navigatore. La sera magari prenotiamo una visita medica, facciamo un acquisto, prenotiamo una vacanza o scambiamo documenti con qualcuno.

Tutto attraverso lo stesso dispositivo.

Lo smartphone è diventato contemporaneamente il nostro portafoglio, la nostra agenda, il nostro archivio personale, uno strumento di comunicazione e una delle principali chiavi della nostra identità digitale.

Un oggetto straordinario, indubbiamente. Ma proprio questa concentrazione di funzioni dovrebbe portarci a una riflessione.

Quanto sappiamo davvero di ciò che accade quando tocchiamo lo schermo?

La tecnologia ha compiuto un’impresa eccezionale: rendere operazioni estremamente complesse accessibili praticamente a chiunque.

Un bambino, una persona anziana o un esperto informatico possono utilizzare le stesse applicazioni, spesso senza percepire alcuna differenza.

Ma c’è un paradosso.

La tecnologia è diventata universale. La conoscenza dei suoi rischi, invece, non lo è.

E questa distanza tra facilità d’uso e comprensione dei meccanismi rappresenta uno dei punti deboli della nostra vita digitale.
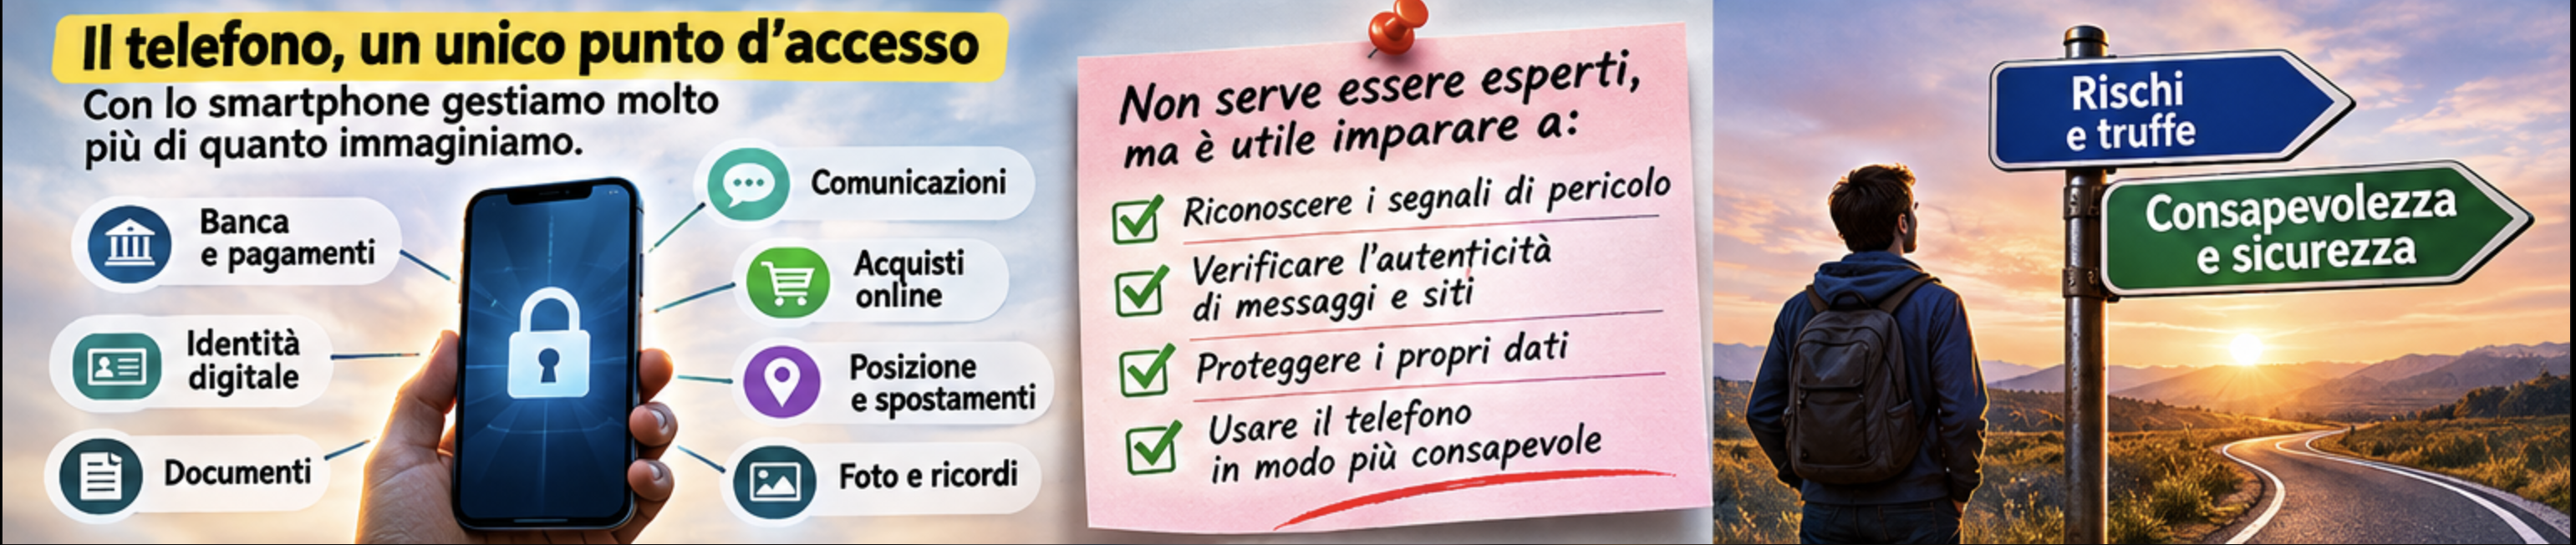
Il cavallo di Troia moderno

Quando sentiamo parlare di attacchi informatici, immaginiamo spesso un hacker davanti a numerosi monitor, impegnato a violare sistemi attraverso sofisticate competenze tecniche.

È un’immagine cinematografica che racconta soltanto una presunta realtà romantica, che cerca di raffigurare “l’uomo nero” delle fiabe, usate per spaventare i bambini.

Molti attacchi non hanno bisogno neppure di superare complesse protezioni informatiche. Cercano piuttosto di convincere una persona a compiere spontaneamente un’azione: aprire un collegamento, comunicare una password, autorizzare un pagamento, installare un’applicazione.

In altre parole, non sempre è necessario forzare una porta quando si può convincere qualcuno ad aprirla.
( “un sistema è forte quanto il suo anello più debole” )

Ed è qui che lo smartphone assume un ruolo centrale.

Lo portiamo sempre con noi. Lo consultiamo decine di volte al giorno, spesso distrattamente, mentre camminiamo, lavoriamo, viaggiamo o facciamo altro.

Riceviamo continuamente notifiche e richieste di attenzione. Ci abituiamo a rispondere rapidamente, a confermare, ad accettare, a premere << Continua >>.

Questa familiarità crea FIDUCIA.

Ma la fiducia, quando diventa automatica, senza alcuna verifica, può trasformarsi in una vulnerabilità.

Lo smartphone non è necessariamente un dispositivo insicuro. Anzi, i moderni sistemi operativi dispongono di numerose protezioni sofisticate.

Il problema è che anche un dispositivo ben protetto può diventare il punto d’incontro tra una persona, un messaggio ingannevole e una decisione sbagliata.

Il nostro cavallo di Troia non è quindi soltanto tecnologico: è anche psicologico.

E non riguarda esclusivamente chi ha poche conoscenze informatiche.

Anche una persona esperta può essere ingannata quando è distratta, stanca, preoccupata o semplicemente convinta di trovarsi in un ambiente affidabile.

Le competenze riducono i rischi, ma non rendono invulnerabili.


Quando basta una lettera: il typosquatting
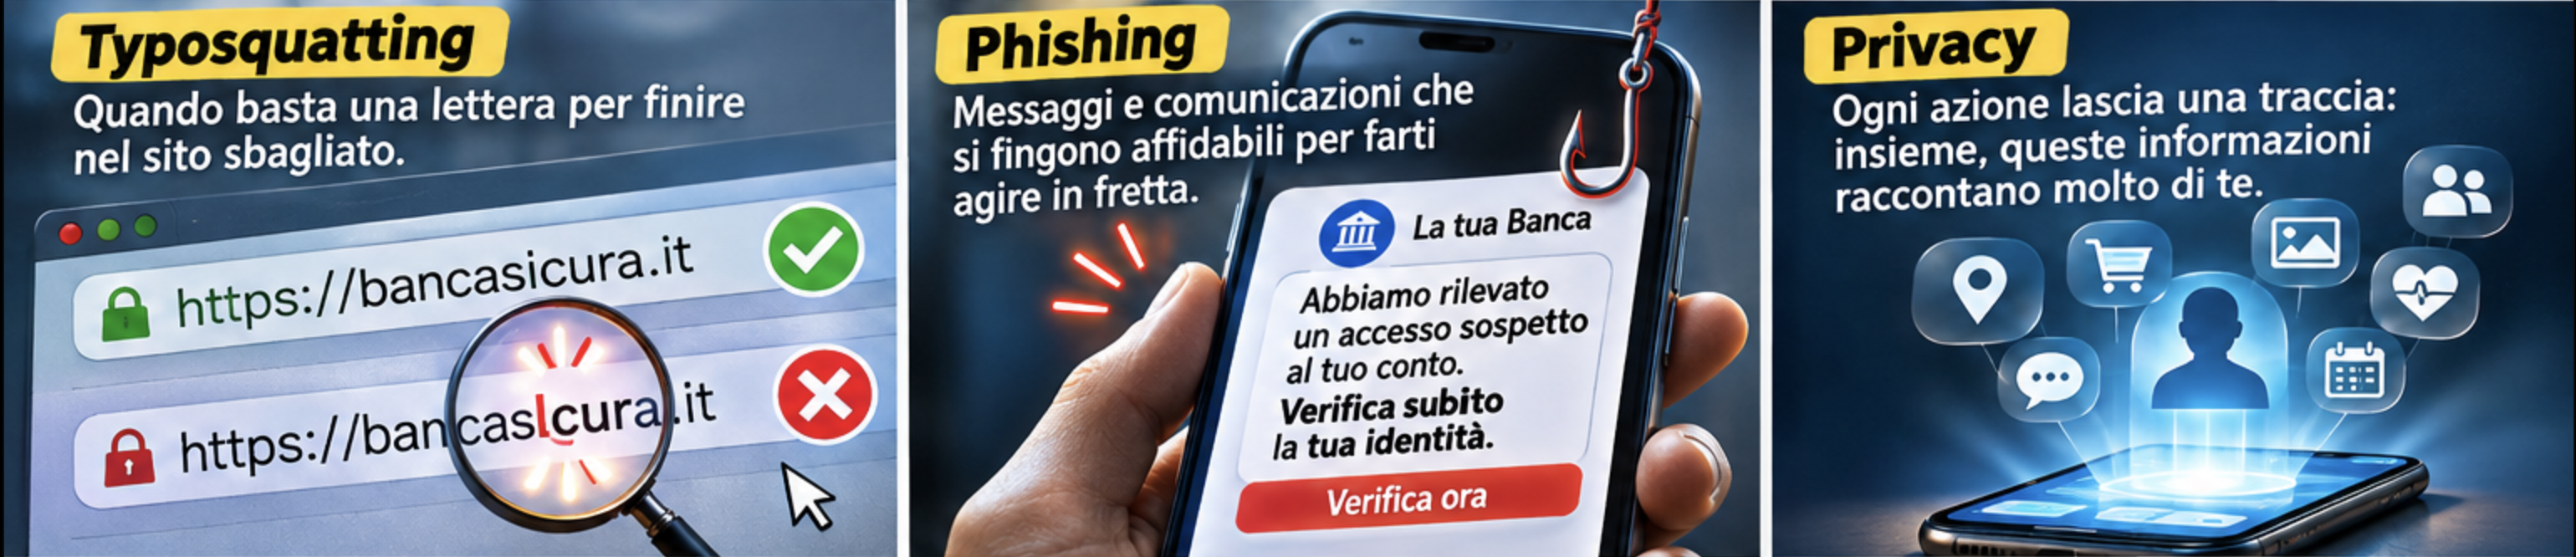
Immaginiamo di dover accedere al sito della nostra banca.

Digitiamo l’indirizzo nel browser oppure seguiamo un collegamento ricevuto tramite messaggio.

La pagina che appare è familiare: stesso logo, stessi colori, stessa disposizione dei pulsanti.

Inseriamo le credenziali.

Eppure qualcosa non torna.

L’indirizzo contiene una piccola differenza rispetto a quello originale: una lettera scambiata, un carattere aggiunto oppure una parola apparentemente innocua.

È uno dei meccanismi utilizzati nel typosquatting, una tecnica che sfrutta indirizzi Internet molto simili a quelli autentici.

Per esempio, immaginiamo un servizio fittizio chiamato bancasicura.it. Un malintenzionato potrebbe utilizzare un indirizzo simile come bancaslcura.it, sostituendo una lettera con un’altra graficamente somigliante.

La differenza può essere difficile da notare, soprattutto sul piccolo schermo di uno smartphone.

Il typosquatting non è necessariamente un attacco in sé: è una tecnica di imitazione degli indirizzi che può essere utilizzata per indirizzare le persone verso siti fraudolenti, distribuire software indesiderato o sottrarre informazioni.

E c’è un dettaglio importante: il lucchetto del browser e la presenza di HTTPS non garantiscono che un sito sia legittimo.

Indicano che la connessione è cifrata, non che chi gestisce il sito sia chi dichiara di essere.

La prima difesa non richiede competenze specialistiche: per operazioni delicate, è preferibile utilizzare un’app ufficiale verificata oppure un indirizzo salvato in precedenza e controllare attentamente il dominio prima di inserire informazioni.

È un po’ come leggere un cartello stradale prima di imboccare una direzione.

Un secondo di attenzione può evitare di finire nel posto sbagliato o contromano in autostrada

Il phishing: quando l’attacco arriva travestito da comunicazione

Un messaggio sul telefono:

«Abbiamo rilevato un accesso sospetto al tuo conto. Per evitare la sospensione, verifica immediatamente la tua identità.»

Il messaggio sembra provenire dalla banca. Il tono è professionale. Il logo è quello giusto.

E soprattutto c’è una parola che cambia tutto: immediatamente.

Il phishing è una forma di inganno che tenta di ottenere informazioni, credenziali o azioni attraverso comunicazioni che imitano soggetti affidabili.

Può arrivare tramite email, SMS, applicazioni di messaggistica o altri canali.

Non si basa soltanto sull’imitazione grafica. Sfrutta emozioni e comportamenti umani: urgenza, paura di perdere denaro, curiosità, fiducia nell’autorità.

Il messaggio può parlare di un pacco in consegna, di una fattura non pagata, di un rimborso fiscale, di un account da verificare, di un premio da ritirare.

Ciò che accomuna molti di questi tentativi è la volontà di farci agire prima di riflettere.

E sullo smartphone questo meccanismo può essere particolarmente efficace.

Una notifica compare mentre siamo impegnati in altro; la apriamo, leggiamo velocemente e decidiamo in pochi secondi.

La domanda da porsi non è soltanto:

«Questo messaggio sembra autentico?»

Ma soprattutto:

«Posso verificare questa richiesta attraverso un canale indipendente?»

Se riceviamo una comunicazione apparentemente bancaria, possiamo aprire autonomamente l’app della banca o contattarla attraverso un recapito già conosciuto.

Non dobbiamo necessariamente riconoscere ogni possibile truffa.

Dobbiamo imparare a non affidare la verifica di un messaggio agli stessi strumenti che il messaggio ci propone.

La privacy: quello che lasciamo dietro di noi

Finora abbiamo parlato di attacchi, ma esiste un’altra dimensione della sicurezza digitale, meno evidente e spesso sottovalutata.

La quantità di informazioni che produciamo e condividiamo quotidianamente.

Ogni account creato, ogni applicazione autorizzata, ogni servizio utilizzato può contribuire alla costruzione di un insieme di dati che racconta qualcosa di noi.

Non parliamo soltanto di nome, cognome o indirizzo.

Le nostre abitudini, gli orari, gli spostamenti, gli interessi, gli acquisti e le relazioni possono rivelare aspetti personali anche senza che li abbiamo dichiarati esplicitamente.

Una singola informazione può sembrare insignificante. Molte informazioni, combinate, possono diventare estremamente rivelatrici.

E non serve necessariamente che qualcuno violi il nostro telefono per raccoglierle.

Una parte può essere acquisita attraverso normali attività di tracciamento, autorizzazioni concesse alle applicazioni o servizi a cui abbiamo scelto di affidarci.

Naturalmente, non ogni raccolta di dati è illegittima o malevola. Molti servizi hanno bisogno di determinate informazioni per funzionare.

La questione è un’altra:

Siamo consapevoli di quali dati cediamo, a chi e per quali finalità?

Proteggere la privacy non significa necessariamente diventare invisibili su Internet.

Significa recuperare, per quanto possibile, la capacità di decidere quali informazioni condividere.

E proprio come impariamo a non lasciare incustoditi documenti, chiavi o oggetti di valore, dovremmo imparare a considerare anche le nostre informazioni digitali qualcosa che merita attenzione.

Qui so già che molti penseranno: “ma tanto io non ho nulla da nascondere…”

«Non ho nulla da nascondere» è forse la frase più ingenua che si possa pronunciare nell’era digitale. Perché la privacy non serve a nascondere qualcosa di sbagliato, ma a impedire che qualcuno possa sapere tutto di noi, utilizzare quelle informazioni contro di noi e decidere cosa farne senza il nostro consenso.
Non chiudiamo la porta di casa perché nascondiamo qualcosa di illegale. La chiudiamo perché ciò che è nostro non deve essere automaticamente accessibile a chiunque, senza il nostro consenso.

Perché dovremmo ragionare diversamente con la nostra vita digitale?»

Non serve vivere nella paura

A questo punto qualcuno potrebbe pensare che la soluzione sia rinunciare allo smartphone, smettere di utilizzare Internet o diffidare di qualsiasi servizio.

Non è questo l’obiettivo.

La tecnologia offre opportunità enormi, e sarebbe assurdo ignorarle.

La sicurezza, inoltre, non è uno stato assoluto.

Non esiste un dispositivo, un’applicazione o un comportamento capace di eliminare completamente ogni rischio.

Esistono però abitudini che possono ridurlo considerevolmente.

Imparare a distinguere un indirizzo autentico da uno ingannevole. Non riutilizzare le password. Attivare sistemi di autenticazione aggiuntivi, preferendo quando disponibili passkey resistenti al phishing. Mantenere aggiornati i dispositivi. Limitare i permessi delle applicazioni e cancellare gli account inutilizzati.

Sono comportamenti che non richiedono necessariamente grandi investimenti economici né una formazione informatica avanzata.

Richiedono soprattutto una cosa: comprendere perché sono importanti.

Perché installare un’applicazione di sicurezza senza sapere quali problemi affronta può darci una falsa sensazione di protezione.

E perché nessuna tecnologia può sostituire completamente la nostra capacità di valutare una situazione.

L’obiettivo non è trasformare ogni cittadino in un esperto di cybersecurity. È fare in modo che nessuno debba affidarsi esclusivamente alla fortuna quando utilizza gli strumenti digitali della propria vita quotidiana.

La consapevolezza è il primo sistema di sicurezza

Torniamo per un momento all’automobile.

Oggi saliamo in macchina e diamo per scontato che esistano regole, strumenti e comportamenti pensati per proteggerci.

Sappiamo che una cintura di sicurezza può ridurre le conseguenze di un incidente, che un semaforo rosso impone di fermarsi e che non tutte le condizioni di guida presentano lo stesso livello di rischio.

Eppure non viviamo ogni viaggio con la paura di avere un incidente.

Semplicemente, abbiamo imparato a riconoscere i pericoli e ad adottare comportamenti adeguati.

È questo il rapporto che dovremmo costruire anche con la tecnologia digitale.

Non dobbiamo rinunciare alla comodità dello smartphone, ma smettere di considerare ogni operazione semplice soltanto perché è facile da eseguire.

Un pulsante può essere facile da premere senza che le conseguenze siano altrettanto semplici da comprendere.

Un’applicazione può essere intuitiva senza essere necessariamente rispettosa della nostra privacy.

Un messaggio può sembrare affidabile senza esserlo davvero.

La semplicità di utilizzo non deve essere confusa con l’assenza di rischi.

E forse è proprio questa la prima regola della nostra educazione digitale.

Non avere paura della tecnologia.

Imparare a conoscerla.

Fine della prima parte.

La FIDUCIA è la prima falla di sicurezza

Premessa: il caso emblematico che gira sui forum e sui social in questi giorni è quello riguarda un monitor LG UltraGear di fascia alta e Windows che, senza chiederti nulla, scarica sul tuo PC “LG Monitor App Installer”.


Introduzione

Ogni volta che si parla di sicurezza informatica l’attenzione si
concentra quasi sempre su vulnerabilità software, malware, ransomware
o algoritmi di cifratura.

Eppure chi lavora nel settore sa che il principio fondamentale non è
cambiato da decenni: un sistema è sicuro quanto il suo anello più
debole
.

Nella maggior parte dei casi quell’anello non è una macchina, ma una
persona.

Da Kevin Mitnick fino a Susan “Susy Thunder” Headley, la storia
dell’hacking ha dimostrato che convincere qualcuno a fidarsi è spesso
più semplice che violare direttamente un sistema.

Il social engineering non aggira la sicurezza: sfrutta la fiducia.

Ed è proprio la fiducia il bene più prezioso di qualsiasi infrastruttura
informatica.


Capitolo 1 — La fiducia come infrastruttura invisibile

Esistono meccanismi che utilizziamo ogni giorno senza più metterli in
discussione.

Quando vediamo un certificato HTTPS valido, una firma digitale, Secure
Boot oppure Windows Update, non analizziamo ogni dettaglio tecnico. Ci
fidiamo.

Non si tratta di ingenuità.

È un automatismo costruito in anni di utilizzo corretto.

Ogni infrastruttura moderna vive anche grazie a questi automatismi.


Capitolo 2 — Windows Update: molto più di un aggiornamento

Per chi ha amministrato sistemi Windows, Windows Update non è mai stato
semplicemente un servizio di aggiornamento.

È un canale privilegiato.

Può scaricare codice, sostituire componenti di sistema, installare
driver firmati e riavviare automaticamente una macchina.

In ambienti aziendali questo meccanismo viene spesso gestito attraverso
processi di validazione, gruppi pilota, WSUS o altre piattaforme di
distribuzione centralizzata. Non perché non ci si fidi di Microsoft, ma
perché ogni modifica ad un sistema produttivo richiede controllo.

Quella fiducia ha però sempre avuto un presupposto implicito: quel
canale esiste per distribuire componenti destinati al funzionamento e
alla sicurezza del sistema.


Capitolo 3 — Quando cambia lo scopo del canale

Il recente caso che ha coinvolto Windows Update e un’applicazione
distribuita automaticamente insieme ad una periferica ha acceso un
dibattito che, a mio avviso, è stato affrontato dal punto di vista
sbagliato.

Molti hanno discusso del software distribuito.

Pochi del canale utilizzato.

Il problema non è se quel software fosse legittimo oppure no.

Il problema è aver modificato il significato di un canale che, per
decenni, gli utenti hanno imparato ad associare esclusivamente alla
sicurezza e al corretto funzionamento del sistema operativo.


Capitolo 4 — L’attaccante sfrutta ciò che già esiste

Il social engineering funziona perché sfrutta comportamenti consolidati.

L’attaccante non costruisce una nuova fiducia.

Sfrutta una fiducia che qualcun altro ha impiegato anni a costruire.

È esattamente questo il motivo per cui qualsiasi abuso di un canale
privilegiato rappresenta un rischio.

Ogni eccezione rende più difficile distinguere ciò che appartiene al
normale funzionamento del sistema da ciò che non dovrebbe esserci.


Capitolo 5 — Non riguarda soltanto Windows

Lo stesso principio vale per i repository delle distribuzioni Linux, gli
aggiornamenti OTA degli smartphone, i certificati digitali, le firme
Authenticode, Secure Boot e qualsiasi altro meccanismo che richieda
fiducia preventiva.

La sicurezza di questi sistemi non dipende soltanto dalla loro
robustezza tecnica.

Dipende anche dalla credibilità che riescono a mantenere nel tempo.

Quando quella credibilità viene compromessa, aumenta inevitabilmente
anche la superficie di attacco.


Capitolo 6 — I precedenti insegnano

La storia ci ricorda che casi come Lenovo Superfish, SolarWinds,
CCleaner compromesso e la recente vicenda XZ Utils hanno avuto
caratteristiche tecniche molto diverse.

La vicenda di XZ Utils (CVE-2024-3094) fa riferimento a una grave vulnerabilità di sicurezza informatica scoperta alla fine di marzo del 2024. Si è trattato di un sofisticato attacco alla catena di fornitura (supply chain attack) mirato a inserire una backdoor (una porta di servizio nascosta) all’interno di liblzma, una libreria di compressione dati comunemente integrata nei sistemi operativi Linux e Unix. [1, 2, 3, 4]

Ciò che li accomuna è una lezione fondamentale: quando viene meno la
fiducia nella catena di distribuzione del software, il problema non
riguarda più il singolo prodotto ma l’intero ecosistema.

Per questo motivo ogni modifica alle regole implicite di un canale
privilegiato dovrebbe essere valutata con estrema cautela.


Conclusioni

La sicurezza non consiste soltanto nell’impedire che qualcuno entri.

Consiste nel preservare i motivi per cui continuiamo ad aprire
volontariamente alcune porte.

Un firewall può essere aggiornato.

Una vulnerabilità può essere corretta.

La fiducia, invece, richiede anni per essere costruita e può essere
compromessa da un solo precedente.

Forse è proprio questa la lezione più importante: la sicurezza non è
fatta soltanto di codice, protocolli e algoritmi.

È fatta soprattutto di aspettative.

E nel momento in cui alteriamo le aspettative degli utenti, stiamo
modificando uno degli elementi più delicati dell’intera architettura
della sicurezza.

Cyber Risk – il Dipendente infedele (la minaccia e’ in azienda)

il dipendente infedele

The Unfaithful Employee – #Cyber Risk

The unfaithful employee

Ormai leggiamo, sentiamo, vediamo speciali alla TV, che hanno come tema l’esponenziale crescita del Cyber Risk da cui derivano attacchi di ogni genere che vanno dalla truffa online, alla compra vendita di carte di credito, all’uso di speciali software/scripts ai Ransomware, che “rapiscono” i nostri device, personali o aziendali per un vero e proprio riscatto, spesso in cripto valute, etc….. e la lista e’ varia come la fantasia delle persone che le studiano.

Oltre ai pericoli sopra citati dobbiamo aggiungerne uno che negli ultimi anni sta evidenziandosi alla stregua dei cosiddetti “attacchi hacker”, questo pericolo e’ il rischio del “dipendente infedele”.
Gia, perche’ se e’ ancora vero che piu’ dell’80% delle spese in ambito security delle aziende e’ ancora improntato verso la “sicurezza del perimetro esterno”, sono sempre piu’ in aumento i casi documentati di violazioni (spesso ad hoc) da parte o con la complicita’ di dipendenti infedeli.

Del resto sono sempre piu’ lontani, o confinati nella cinematografia, gli attacchi del singolo hacker che punta ostinatamente la grande preda (Banche o Assicurazioni, la NASA ed i soliti noti….), mentre nella realta’ ormai siamo tutti collegati a tutti tramite e-mail, social network e cosi anche chi punta “alla balena bianca” passa prima per quelli che, nella migliore delle ipotesi, possono diventare vittime collaterali, ma comunque vittime.
Chi entra nella nostra privacy per poter arrivare ad un bersaglio piu’ importante, colpisce comunque prima noi ed i nostri diritti; questo perche’ non venga mai sottovalutata l’importanza che ormai rivestiamo tutti nei confronti di tutti, un po’ come spiegato anche nel famoso concetto dei 6 gradi di separazione (Six Degrees of Separation).
Basta quindi con l’idea ormai assurda di credere di essere al sicuro, affermando semplicemente: “perche’ dovrebbero colpire proprio me, io non ho nulla da nascondere….” ;
e’ esattamente questo modo di pensare che aiuta chi usa con capacita’ le tecniche di ingegneria sociale e di phishing a perpretare i loro crimini.

In effetti possiamo elencare alcuni punti importanti che possiamo descrivere come sfavorevoli alla lotta al Cyber Risk:

  • apparente e diffusa sensazione di sicurezza – troppe persone pensano che avere un antivirus sul pc ed un Firewall da 2 euro al mese sul cellulare basti alla protezione;
  • sottostimiamo che i danni possono essere pesantissimi – per un privato puo’ essere il trovarsi con il conto bancario svuotato, oppure dover pagare un riscatto x riavere l’accesso alle proprie foto, mentre per le aziende molto spesso e’ la perdita della reputazione e molto altro ancora….
  • il campo di gioco/battaglia e’ il mondo intero – questo e’ uno degli aspetti meno considerati, oggi giorno si puo’ venire attaccati da chiunque, da ogni parte del mondo, ed i motivi che smuovono gli attacchi possono essere i piu’ diversi, non soltanto quelli economici o legati allo spionaggio industriale (che fa molto spy story)
  • il rischio dell’errore umano e’ dietro l’angolo – quotidianamente i nostri software e le nostre app vengono aggiornate, spesso in automatico, perche’ le aziende scoprono (spesso troppo in ritardo) bugs e malfunzionamenti di ogni genere, a volte sono errori di programmazione, altri sono modifiche richieste dal mercato, altri ancora iniettati da dipendenti fraudolenti, o pagati per farlo etc….etc….

Non a caso, anche il mercato assicurativo sta introducendo polizze per il “cyber risk”, studiate per garantire risposte certe e complete a questo rischio in forte ascesa.

Ma torniamo al tema portante di questo articolo e proviamo a definire chi e’ il “dipendente infedele”.
Il dipendente infedele è quel soggetto che essendo all’interno di una azienda, attraverso svariate tecniche tra cui il social engineering e, l’utilizzo dei sistemi e delle tecnologie informatiche, riesce a carpire/rubare informazioni sensibili circa l’azienda stessa e i colleghi di lavoro.

Sbagliamo se pensiamo che per arrivare ad avere informazioni tanto importanti o confidenziali si debba essere per forza parte dell’ingranaggio dei Manager (anch’essi spesso non esenti da questo rischio per via del ruolo chiave che rivestono) , invece tipicamente queste figure, qualora non abbiano privilegi particolari o amministrativi, punteranno ad acquisire informazioni in qualsiasi  modo possibile, tipo rovistando tra le varie scrivanie in cerca di
post-it riportanti utenze e password, accedendo alle postazioni dei colleghi durante la loro assenza oppure introducendosi in aree con accesso restrittivo in cerca di documenti lasciati in vista, effettuando backup dalla rete aziendale interna o di database contenenti progetti in corso o qualsiasi altra informazione che potrebbe tornare utile, salvando il tutto su supporti esterni come chiavette USB e molto altro ancora……

Quali sono le cause

Generalizzando il concetto, potremmo dire che questa figura è solitamente caratterizzata da un forte senso di insoddisfazione verso l’azienda, i titolari o i colleghi.

I dati sottratti illecitamente solitamente vengono utilizzati per i seguenti scopi:

  • vendita delle informazioni ad una azienda concorrente in cambio di un compenso economico oppure di una offerta lavorativa migliore;
  • riutilizzo dei dati sottratti per aprire una società in parallelo spesso violando patti di non concorrenza;
  • estorsione di denaro verso i legittimi proprietari dei dati;
  • modifica/cancellazione di dati, oppure divulgazione senza scopo di lucro al fine di creare un danno economico e di immagine all’azienda.

Questo ci porta ad interrogarci circa la validita’ sul campo di molte delle piu’ comuni tecniche di policy aziendale, ma nel caso si verifichi una fuga di dati verso l’esterno ad opera di un dipendente infedele sara’ importante effettuare delle indagini per far luce sullo scenario accaduto e trattare nel modo più opportuno l’incidente verificatosi, e quale miglior sistema che adottare le tecniche della Digital Forensics ed i tencici specializzati in questa materia.

Questo fenomeno e’ in grande ascesa e le aziende che monitorano lo sviluppo del Cyber Crime, fanno notare come negli ultimi anni nel dark web, gli hacker stanno reclutando e preparando tecnicamanete degli insider con gli strumenti e le conoscenze necessarie a perpetrare attacchi, informatici e non, nei confronti delle loro aziende.

Il rischio del DarkWeb

Il dark web sta facendo leva principalmente su tre fattori predominanti, per creare la propria “armata” di dipendenti infedeli, quali:

  • insider trading: bastera’ dimostrare di poter accedere ad informazioni non disponibili al grande pubblico, per poter essere reclutati;
  • vendita di numeri di carte di credito da parte di insider che lavorano presso negozi di vendita al dettaglio;
  • installazione di malware all’interno delle aziende, eludendo così ogni sistema di sicurezza perimetrale.

Tutti motivi per i quali oggi giorno alle aziende non basta piu’ monitorare soltanto la parte fisica dei propri dati e device ma e’ costretta ad introdurre anche quelli che vengono definiti come “vigilanti del sentiment”, ossia personale preparato ed addestrato a riconoscere non soltanto gli abusi a livello tecnico ma principalmente i “segnali” della possibile infedelta’ , quindi del “sentiment negativo” dei dipendenti verso specifiche figure aziendali o dell’intera azienda, insomma dei veri e propri investigatori.

Anche in questo caso potremmo dettagliare con tre punti chiave, i motivi per cui un’azienda dovrebbe rivolgersi ad un’agenzia investigativa:

  • a tutela del patrimonio e della produttività aziendale;
  • a salvaguardia del know-how aziendale;
  • a sostegno del management

A coadiuvare questo articolo useremo le parole di due veri esperti del mondo digitale e della sicurezza, in grado di spiegare ancora meglio i concetti sopra descritti; eccovi dunque il video dell’ottima intervista fatta da Matteo Flora a Marianna Vintiadis

Godetevi il video:

Tecniche OSINT per ricavare informazioni dai Social

OSINT Facebook

Partiamo con un esempio, chi non ha mai visto un Film od una serie TV poliziesca in cui durante l’arresto, l’agente di turno elenca i “diritti” tra i quali c’e’ l’immancabile “tutto ciò che dirai potrà essere usato contro di te“; ecco oggi le informazioni che tutti noi riversiamo “volutamente” sui social hanno lo stesso effetto/valore.

Infatti, gia da un po’ di tempo, i Recruiter sono ormai soliti fare non poche indagini sui candidati, non soltanto verificando le competenze indicate sui profili Linkedin ma incrociando i “comportamenti” delle persone in base a cio che postano, le foto che condividono, i commenti che lasciano, i gruppi a cui sono iscritti e molto molto altro.

Le tecniche OSINT permettono di ricavare informazioni da fonti pubbliche come:

  • Mezzi di comunicazione – riviste, televisione, giornali, radio e siti web
  • Dati pubblici – dati demografici, rapporti dei governi, piani finanziari, conferenze stampa etc…..
  • Motori di ricerca e community

Molti sapranno gia dell’esistenza di tools come Maltego, Netglub, Lampyre ed altri, che permettono di effettuare ricerche di vario genere, incrociandole tramite parole chiave su piu’ motori/social diversi.
Molti di questi sono a pagamento e quindi fuori dalla portata di molti, ma anche sulle piattaforme Social è possibile ricavare informazioni, in modo diretto, senza per forza far riferimento a software del settore come Maltego e relativi Transform.

Tra le piattaforme Social di libero accesso a tutti, che meglio si prestano all’uso di queste tecniche per la raccolta d’informazioni, c’e’ proprio Facebook.

Chiariamo quindi subito che nell’esempio che faremo adesso, verranno evidenziate alcune informazioni, prese da profili “PUBBLICI”, le cui INFO a cui avremo accesso, sono state lasciate “di libero accesso” nella configurazione delle Impostazioni/Privacy di Facebook.
Questo articolo serve solo ad evidenziare quanto sia importante essere sempre a conoscenza delle regole di condivisione delle nostre informazioni che “regaliamo” volontariamente ai social media.

“In questo articolo verrà quindi illustrato un procedimento che potrà poi essere, eventualmente, automatizzato in completa autonomia, scrivendo qualche riga di codice o semplicemente creandosi un form in HTML, o altro”.

La procedura che da qui in avanti chiameremo come “Facebook OSINT” si avvale quindi di due grosse macro-categorie:

  • Google Dork
  • Manipolazione delle URL

N.B. : Le dork sono definite come testi di ricerca, preparati in modo limitato per lo scopo, composte da diverse keywords, che vengono immesse in un motore di ricerca per avere dei risultati specifici. Le dorks vengono dunque utilizzate principalmente per affinare i risultati di ricerca, al fine di avere link più specifici.

Dato che stiamo parlando di Facebook OSINT, quale miglior esempio che vederne il funzionamento cercando proprio maggiori informazioni sul profilo di Mark Zuckerberg.

Il primo passo è quello di cercare il codice numerico (ID) dell’utente Facebook da noi prescelto, in modo da poterlo utilizzare nell’URL di ricerca; per poter fare cio’ bisognera’ collegarci al nostro account FB e lasciarlo aperto, successivamente ci sposteremo su questo sito
[ https://findmyfbid.com/ ] a cui risponde il servizio “Find your Facebook ID” ed inseriamo nel campo Ricerca il link preso da FB, inerente l’utente su cui vogliamo fare ricerche, nel seguente modo: https://www.facebook.com/zuck

Premendo “Find numeric ID” ci verra’ ritornato un numero, come questo

che adesso potremo utilizzare in diverse forme, come le seguenti, ecco un piccolo elenco di ricerche da effettuare:

  • Luoghi visitati
    [https://facebook.com/search/User ID/places-visited]
  • “Mi Piace” alle pagine
    [https://facebook.com/search/User ID/pages-liked]
  • Commenti ai post
    [https://facebook.com/search/User ID/stories-commented]
  • Post dell’utente
    [https://facebook.com/search/User ID/stories-by]
  • Video dell’utente
    [https://facebook.com/search/User ID/videos-of]
  • Commenti alle foto
    [https://facebook.com/search/User ID/photos-commented]

….etc, la lista delle ricerche possibili e’ molto lunga, basta fare una ricerca e troverete tutte le altre possibilita’.

Per concludere, non sottovalutate mai cio che state pubblicando, siatene sempre consci, poiche’ “una volta su Internet….una vita sul Web”, tenete sempre sott’occhio le vostre impostazioni sulle Privacy ed ogni nuova modifica del social network che state usando.

Good Luck !

Google Titan Security Key

Google Titan Security Key

SICUREZZA SICUREZZA SICUREZZA…….

La parola piu’ utilizzata e letta su ogni articolo, anche non a carattere tecnico, che si intenda la sicurezza nelle citta’, oppure quella sui social media, ma ancor di piu’ il peso di questa parola lo si nota attorno a tutto cio che gravita’ sui nostri device, sia quelli personali, sia quelli che utilizziamo quotidianamente in ufficio.

Questo perche’ oggi la SICUREZZA colpisce/interessa tutti in ogni istante della nostra vita. Ogni giorno usiamo , centinaia di volte al giorno, device tecnologici di ogni tipo (SmartTV, SmartPhone, IoT, Router, AccessPoint….) e per ognuno di questi, teoricamente, dovremmo poter essere in grado di sapere cosa e come fare per proteggere i nostri dati e la nostra identita’ tecnologica, che sempre di piu’ rappresentera’ noi stessi, chi siamo, cosa facciamo, come lo facciamo…….

Ma nella realta’ chi di noi ha veramente le conoscenze ed il desiderio di doversi occupare quotidianamente della propria sicurezza; la maggior parte di noi stenta a ricordarsi di cambiare la password dell’account di posta oppure dell’utenza per l’home banking etc……, tutto questo perche’ preferiamo pensare che non saremo certo noi a diventare vittime di un qualsiasi hacker che sicuramente ha altri interessi piu’ importanti. Purtroppo non e’ cosi, oggi giorno siamo tutti collegati e la singola persona, il dipendente “qualunque”, potrebbe essere l’anello debole della catena che permette all’hacker di entrare nell’infrastruttura che vuole colpire e da li, piano piano scalare fino ad avere cio che gli serve…..

Il discorso e’ troppo lungo, ed e’ gia stato trattato in altri articoli, nella sezione (manco a dirlo) 😉 “sicurezza” di questo blog ed altri arriveranno. Fatto sta che per poter aumentare (garantire e’ una parola che non esiste, nulla e’ sicuro al 100%) il nostro livello di sicurezza possiamo per lo meno attivare, li dove ci e’ possibile, quelle funzioni denominate accesso a due fattori, sui nostri account di posta, sul nostro profilo FB …etc….

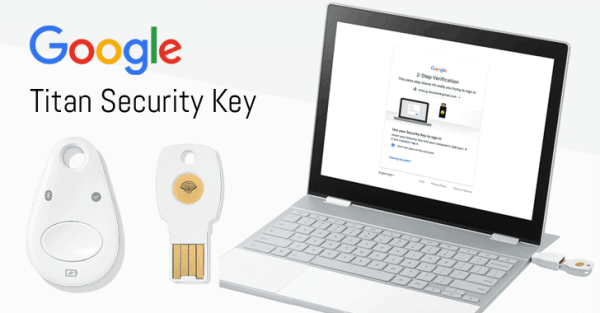
L’accesso a due fattori (2FA) esiste gia da un po’ di tempo ed è considerato uno dei metodi più sicuri per proteggere i propri dati online da eventuali malintenzionati. Tuttavia, neanche questo sistema può considerarsi impenetrabile ed anch’esso si evolve, da una prima modalita’ tramite invio di codice SMS, sino alla sua versione migliore tramite l’uso di Security Key, tra le piu’ usate ad esempio la Yubico

Anche questa tecnologia deve comunque tenersi sempre aggiornata, ed e’ notizia di questi ultimi giorni che anche Big G ha creato una Security Key dal nome “Titan Security Key“, in pratica e’ stata annunciata come una chiavetta per autenticarsi con la massima sicurezza ed a prova di phishing (ad oggi una delle vulnerabilita’ peggiori sul web).

In soldoni, la Titan Security Key, che inizialmente era disponibile solo per i clienti Cloud americani, oggi e’ in vendita sul Google Store per chiunque la volesse acquistare.
E’ un dispositivo di sicurezza utilizzato per gli account che sfruttano il doppio fattore di autenticazione, che permette di autenticare gli accessi tramite Bluetooth o USB.

Il dispositivo funziona con i browser più diffusi (incluso chiaramente Chrome) e può essere sfruttato all’interno di un crescente ecosistema di servizi che supportano lo standard FIDO, uno standard di autenticazione compatibile con numerose app e browser (gli account Google supportano le chiavi di sicurezza e altri accessi FIDO gia dal 2014), di conseguenza, il dispositivo può essere utilizzato anche per accedere a servizi diversi da Google (Facebook, Twitter, Dropbox, Gmail….. e molti altri ), anche se questi potrebbero non essere in grado, in questo momento, di usufruire appieno del firmware speciale sviluppato da Google ed inserito nelle Titan Security Key.

Come accennato prima, esistono due versioni della Titan Security Key di Google: una è USB mentre l’altra e’ dotata di connettività Bluetooth.
In entrambi i casi la chiavetta andra’ accoppiata con i propri account seguendo le indicazioni fornite da Google all’interno della confezione.

La versione USB, dunque la chiavetta fisica in se, è di piccole dimensioni, mentre la seconda versione, altrettanto piccola, essendo basata su tecnologia Bluetooth, a differenza della precedente non richiede l’inserimento fisico nel dispositivo (PC/Mac), ma è sufficiente la pressione del pulsante, presente su una delle facce, ed un accoppiamento via/Bluetooth per poter inviare i token di accesso/login nel momento desiderato.
La funzionalità del Token di sicurezza è la medesima della versione USB e, nella confezione è fornito un cavetto USB utile per la configurazione iniziale.

Ad oggi, dalle stime di Google soltanto il 10% degli account Google hanno attivato il sistema di autenticazione a due fattori sui relativi device. Una percentuale davvero bassa e sicuramente molte persone non gradiranno dover pagare un’oggetto per aumentare la loro sicurezza, poiche’ ci si aspetta che essa debba essere garantita e gratuita.

Molti ancora non vorranno doversi portare (seppur davvero piccolo e leggero) dietro l’ennesimo device/oggetto; ma al momento e’ un piccolo prezzo da pagare nella fase di adeguamento che subira’ Internet come lo conosciamo oggi, poiche’ quando nacque alla fine degli anni 60 (parlando di ARPANET) i protocolli creati all’inizio e che ancora sostengono il core dell’infrastruttura che chiamiamo Internet non erano pensati per i livelli di sicurezza richiesti oggi.

Concludo aggiungendo che per coloro che usano molti dei servizi offerti da Google per il proprio lavoro professionale, i token di sicurezza Titan sono compatibili con il Programma di protezione avanzata, il più potente strumento per la sicurezza offerto da Google per preservare gli Account Google (come giornalisti, attivisti, dirigenti aziendali e team di campagne elettorali) dal rischio di attacchi mirati.